離職員工帳號還沒關,企業怎麼知道哪些權限仍然有效?
有很多企業以為,員工離職只要通知 IT 單位把公司信箱關掉、收回識別證就大功告成了。但實務上,員工離開公司並不代表資安風險就此打住。他的帳號可能還能透過外部網路登入,群組權限忘了移除,或者因為各部門習慣使用共用帳號,導致根本查不出到底是誰在存取機敏資料。
對現代的企業防護來說,身分治理(IGA)的核心重點並不是盲目地把權限一律刪光,而是要在員工「到職、異動、離職」的三個階段,清楚掌握誰能存取什麼、權限何時失效,並在異常連線發生時,能快速調出稽核證據。
離職流程不能只靠人工:確保系統確實觸發停權機制
當人資系統將員工標記為「離職」後,這個異動資訊會自動同步通知目錄服務(如 Active Directory)、VPN、雲端平台與各類 SaaS 應用嗎?如果公司目前還是仰賴人工寄 email 通知各部門關閉權限,最容易漏掉的就是短期外包人員、跨部門專案帳號,以及那些久久才用一次的冷門系統。
在評估自動化工具時,別只看型錄上寫著「支援單一登入(SSO)」就直接買單。要具體要求廠商列出能串接的系統清單、自動停權的時效性、自動化失敗時的告警機制,以及後續的人工接管流程。唯有落實嚴格的存取驗證,將零信任架構落實在人員異動的每一個環節,才能在第一時間有效切斷不合法的存取管道。
帳號停用只是表面:深入盤點系統的權限殘留
帳號停用真的只是防線的最基本要求。企業還需要進一步檢查群組綁定、角色派發、管理員權限、API 金鑰,以及雲端檔案的分享連結是否一併失效。
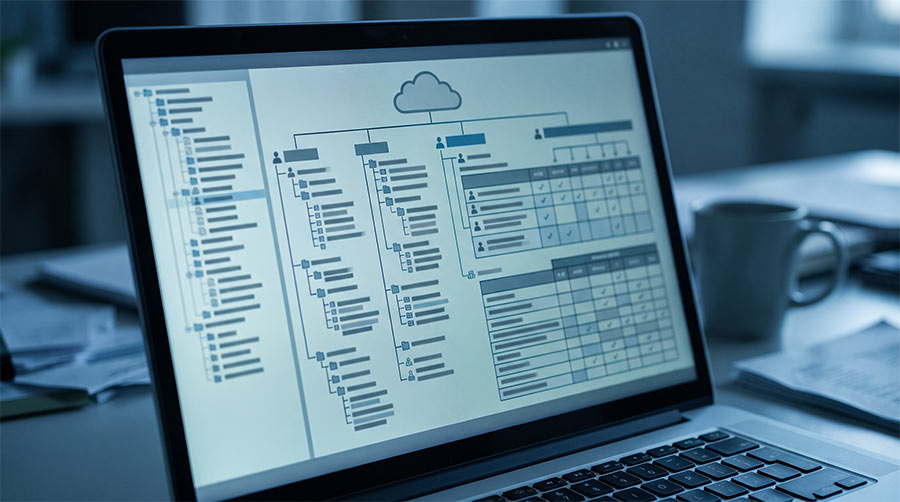
最常見的狀況是「權限蠕變」(Privilege Creep):員工在內部轉調了好幾個部門,舊部門的權限卻一路跟著他累積,沒有收回。企業應該定期比對人員目前的職務與他實際擁有的系統權限,將高風險的資料存取列入定期覆核清單,並且完整保留是誰核准、誰移除、何時完成的數位軌跡。這不僅是身分治理的基本功,更是日後企業面對 ISO 27001 資安稽核時,能夠輕鬆提出合規證明的關鍵。
釐清存取邊界:外包與共用帳號的控管難題
除了正式員工,外包廠商與共用帳號往往是企業權限控管的死角。外包帳號通常都有合約到期日,但系統裡卻常常找不到明確的負責人來追蹤;而共用帳號(例如 admin 或 info 等通用信箱)更是讓資安人員頭痛,因為一旦出事,根本難以追查當下是誰在操作。
比較穩妥的做法,是盡量改用「個人化帳號 + 適當權限委派」,並強制設定到期日、最小權限原則與多因素驗證(MFA)。如果某些系統受限於舊架構暫時無法取消共用帳號,至少要明訂帳號保管人、規範使用用途、定期強制輪替密碼。這也是為什麼現代資安防護中,除了管理人員帳號,也必須將機器與工作負載身分納入控管的原因,唯有釐清每一種連線的來源,才能防堵隱形破口。
用數位軌跡說話:確保稽核治理真正有效
好的身分治理平台,不是只要報表排版漂亮就好,而是要在發生資安事件時,能快速回答四個核心問題:誰在什麼時間點取得這個權限?是哪位主管核准的?權限具體是在何時被撤銷?撤銷之後,系統是否有紀錄到異常的嘗試登入?
如果企業剛開始規劃權限收回機制,建議先從高價值、高風險的核心系統開始導入。這通常比一次性盤點全公司幾百個應用程式更容易看見成效,能在幾週內完成初步驗證後,再逐步擴大範圍,讓每一次的權限變更都有負責人與可驗證的結果。
導入身分治理平台前該怎麼評估?
在挑選解決方案時,請務必確認系統是否能順暢串接你們現有的人資系統與目錄來源,並能妥善處理異動、離職流程中的「例外狀況」與共用帳號。
真正的導入成本不只有工具本身的授權費,還包含了前期的系統盤點、權限修正、跨部門溝通確認,以及上線後的維運人力。如果供應商只承諾「可以快速開通」,卻提不出完善的權限交接與回溯稽核機制,那導入系統後,IT 人員很可能還是得回到每天手動追蹤 Excel 表格的痛苦輪迴裡。