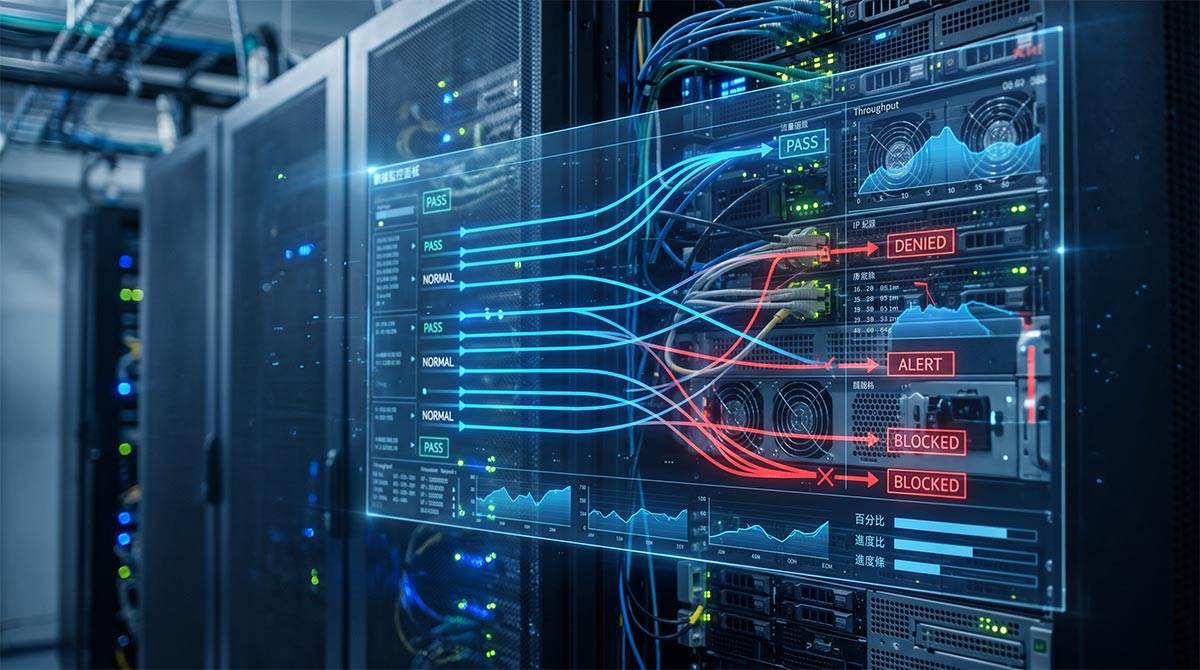
網站一直被惡意流量拖慢?看 Penta Security WAF 如何擋住攻擊,又不影響客戶體驗
網站沒有直接當機,不代表你的營運沒有受到影響。當網頁載入變慢、會員登入一直轉圈圈、結帳流程卡住,甚至客服開始收到大量抱怨時,這背後很可能就是自動化機器人(Bot)、應用層次的攻擊,或是大量異常的惡意流量,正在默默消耗你的伺服器資源。
企業要解決這類問題,真正的考驗不在於「能不能擋掉攻擊」,而是啟用防護後,能不能讓正常訪客繼續順暢地瀏覽和下單。如果 WAF(網頁應用程式防火牆)設定不夠精準,很容易「錯殺」真正的買家。這正是許多企業開始尋求導入 Penta Security WAF 的原因,藉由更聰明的流量辨識機制來降低誤擋率。
看懂真正的損失,別只盯著流量數字
評估網站是否需要資安防護,第一步是要把「技術上的異常」對應到「營運上的損失」。團隊可以先觀察幾個關鍵指標:
- 網頁平均回應時間是否在特定時段無故拉長?
- 會員登入、結帳或付款的失敗率是否異常飆高?
- 客服單位處理網站異常的工單是否突然變多?
- 是否出現不合理的大量連線(例如來自非主力銷售國家的異常請求)?
如果團隊只看整體流量的起伏,很容易把行銷活動帶來的人潮跟攻擊流量混淆。最糟的情況是,為了解決佔比極低的惡意探測,反而把準備掏錢結帳的正常客戶擋在門外。
防護機制的價值,在於聰明分辨「誰在使用」
採購 WAF 的重點,從來就不只是比拼哪一家的防護規則比較多,而是系統能不能根據你網站的實際情境,準確分辨出問題連線。
針對搜尋、表單送出、結帳與 API 等重要轉換路徑,企業必須要有相對應的防禦策略。這也是為什麼 Penta Security 獨家開發的 COCEP™ 智慧邏輯引擎 會受到市場青睞。它跳脫了傳統只能依賴「特徵碼比對」的死板作法,改用語意分析來判斷連線意圖,這不僅能防禦未知的零日攻擊,更能大幅度降低誤判機率。
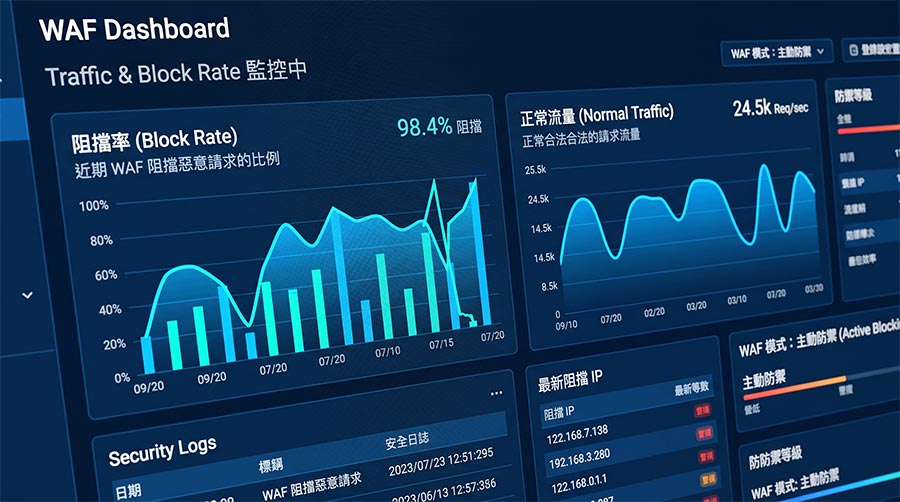
啟用阻擋前,務必保留一段「觀察期」
許多企業剛裝上防火牆時,習慣直接把防護層級開到最高,這其實是相當高風險的作法。比較穩妥的流程,是先開啟「觀察模式(Log Only)」,收集正常流量的樣本與行為模式,接著再針對高風險的路徑逐步啟動阻擋。
邊緣防禦不是流量切過去就沒事了,建議團隊在事前參考這份企業網站上線前的 WAF 檢查清單,先確立好流量分類與例外管理機制。這段觀察期內,請務必訂出明確的效能評估標準,包含正常訂單完成率、誤擋通報的處理時間等,讓後續的調校有真實數據可以依循。
採購 WAF 防火牆時,記得問清楚這四件事
為了避免花冤枉錢,在進行資安方案評估時,請務必向供應商釐清以下四個問題:
- 防護範圍與計價方式:防護涵蓋了哪些網域、主機與 API?當遇到突發性的大流量時,計價與頻寬限制為何?
- 架構的相容性:是否能順利配合既有的 CDN 服務、雲端環境或是地端主機架構?
- 報表與證據的可讀性:針對攻擊事件與誤擋狀況,能否提供讓非技術主管也看得懂的報表與分析證據?
- 切換與退場機制:部署上線大約需要多久?如果流量切換失敗,有沒有快速回復(Rollback)的機制?
對多數企業而言,導入優質的 WAF 真正省下的,並不是那筆一次性的設備費,而是幫你避開了訂單流失、臨時擴充伺服器、半夜爬起來救火,以及無止盡排查問題的龐大營運成本。
哪些情境適合優先導入 WAF 防護?
如果你的網站已經面臨來源不明的惡意流量干擾,或是每逢大型檔期活動就擔心伺服器效能被惡意連線拖垮,那麼及早規劃防護機制會是很好的投資。
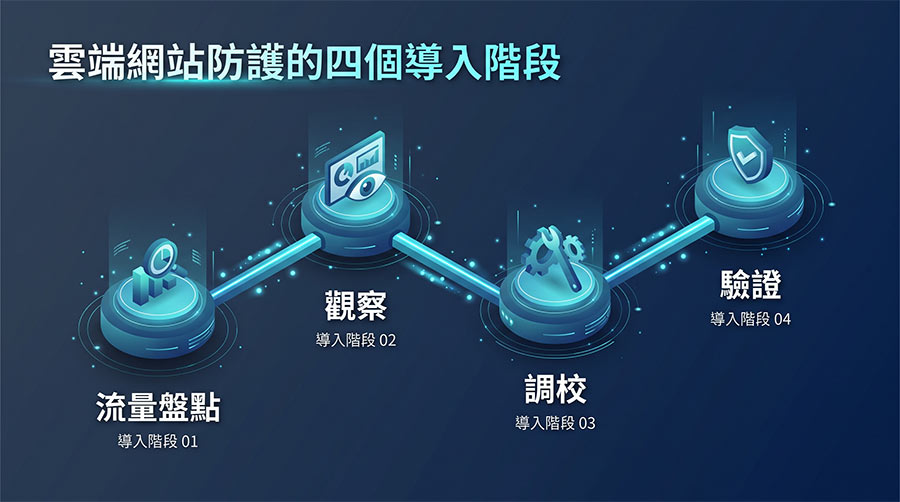
如果企業內部目前缺乏專職的資安維運工程師,也沒有時間與預算維護實體硬體設備,現在主流的訂閱制 SaaS 雲端資安解決方案(例如 Cloudbric AI WAF)就是很好的切入點。這種服務能讓團隊在不大幅更動現有架構的情況下,快速拉起企業級的防護網。你可以先挑選單一的重要網站或 API 進行小範圍驗證,確認真實的客戶體驗與阻擋成效都符合預期後,再逐步擴大防護範圍。