軟體更新包被竄改怎麼辦?企業導入 CodeSigning 簽章前先確認的 4 個發布關卡
軟體更新是維持產品功能與修補弱點的必要工作。不過,如果更新包在發布過程中被惡意替換,加上簽署流程沒有明確的權責劃分,客戶就很難判斷下載的檔案是否真的來自官方。這不只是單純的開發工具問題,更會嚴重打擊品牌信任度、增加客服成本,並拖慢事故處理的速度。
在防範軟體更新包竄改的問題上,越來越多企業開始正視軟體供應鏈安全的重要性。團隊在正式評估導入雲端 CodeSigning 簽章憑證之前,建議先把發布流程中的四個核心關卡定義清楚,才不會買了工具卻無法發揮防護效益。
一、先定義誰能簽署、誰能發布
實務上最常見的資安破口,往往不是因為沒有買憑證,而是簽署權限過度集中。企業應該清楚盤點並列出有權簽署的人員、服務帳號,以及相對應的自動化工作流程,並將「產生版本」、「完成測試」、「執行簽署」與「核准發布」這幾個動作徹底拆分。
對於小型團隊,起步階段可以先採取雙人覆核機制;而中大型團隊則應該依照不同角色與專案來分配權限。在採購簽章服務時,務必確認供應商是否支援權限分層設計、API 串接以及完整的操作紀錄保留,避免花錢導入後,內部還是得靠「共用帳號」來交接工作。
二、把金鑰保管從個人電腦移出來
如果程式碼簽署金鑰長期存放在工程師的個人電腦、共用資料夾,或是沒有嚴格控管的建置主機上,一旦發生遺失或遭人濫用,事後幾乎無從追查。因此,將私密金鑰的管理機制轉向集中化,是當前資安防護的重點。
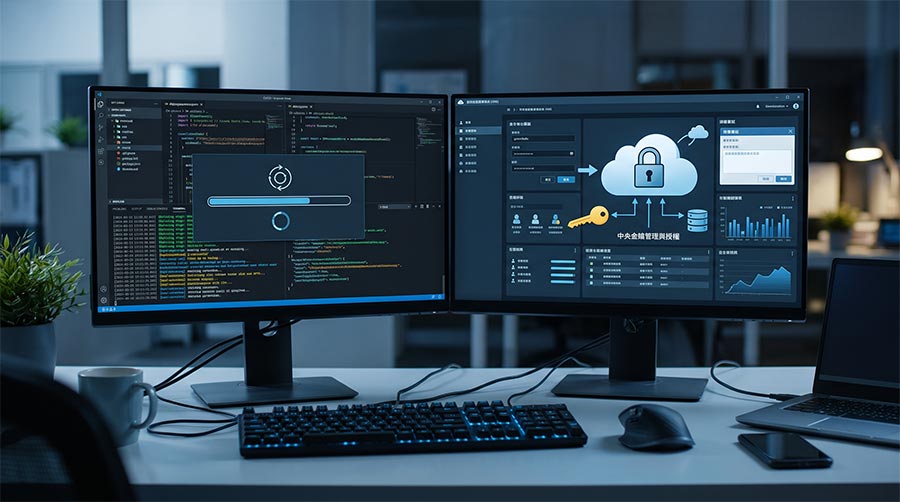
企業必須釐清私密金鑰由誰管理、簽署請求的驗證方式,以及人員離職或職務異動時如何即時撤銷權限。把金鑰集中管理不僅能省下人工搬移憑證的麻煩,系統完整保留每次簽署的時間與操作者紀錄,也能在日後需要稽核或進行事件調查時,提供具備公信力的數位證據。
三、發布前要驗證版本,發布後要能回溯
檔案上了數位簽章,不代表裡面的程式碼就一定沒問題,或是沒有潛在漏洞。在發布關卡中,必須包含版本編號、建置雜湊值 (Hash)、測試結果與核准紀錄的交叉比對。為了在軟體建置階段提早發現問題,許多團隊會同步搭配弱點掃描,確保應用程式與系統環境的安全狀態。
當更新失敗或發現版本存在重大瑕疵時,團隊必須能馬上找出受影響的版本、暫停後續發布,並迅速退回上一個穩定版本。在評估解決方案時,建議直接請廠商示範:從 CI/CD 發出簽署請求、取得結果、保存紀錄,到查詢歷史版本的完整操作流程,這絕對比單純比較憑證品牌來得更實際。
四、先寫好撤銷與客戶驗證的應變計畫
萬一真的發生簽署金鑰疑似外洩的狀況,企業需要立刻停用相關權限、釐清受影響的軟體版本、啟動憑證撤銷或替換作業,並第一時間通知客戶改用新的可信版本。
此外,客服與技術支援團隊也必須清楚知道,當客戶遇到系統跳出「未驗證發行者」的更新警告時該如何應對、如何提供正確的檔案校驗資訊,以及哪些舊版本必須強制停用。提早準備好應變計畫,絕對比出事後才手忙腳亂找憑證檔案,更能有效降低停機時間與溝通成本。
怎麼評估團隊是否適合導入雲端簽章?
如果你的企業已經有多個產品線、需要跨平台發布軟體、更新頻率高,或者開發與維運團隊分散在不同地點,那麼雲端 CodeSigning 服務能幫你優先解決簽署權限混亂、金鑰難以集中管理以及發布紀錄不透明等痛點。
倘若目前只維護單一內部工具,除了盤點簽章流程,也建議搭配適合的網站弱點掃描工具,將資安防護從「單點防禦」擴展到「全面檢測」。在挑選供應商時,建議直接用團隊實際的發布情境做驗證:測試看看能否與現有工具順暢整合、完成第一個可驗證版本需要多久時間,以及發生問題時的撤銷機制是否完善。