Chrome 152 對上 Gitea RCE:企業漏洞修補優先序怎麼排?
同一週內,兩條重量級的安全更新同時出現在 IT 與維運團隊的工單系統裡。
一邊是 Google 釋出 Chrome 152 穩定版(152.0.7977.64/.65),這次更新幅度相當大,一口氣修補了 327 個安全缺陷,其中 10 個達到 Critical 等級,多數集中在 V8 引擎的型別混淆(Type Confusion),以及 ANGLE 圖形堆疊的記憶體越界寫入與 Use-After-Free 問題。
另一邊,美國 CISA 在 8 月 25 日把開源程式碼託管平台 Gitea 的遠端程式碼執行(RCE)漏洞 CVE-2026-60004 列入「已知被利用漏洞目錄(KEV)」,CVSS 評分高達 9.8,而且確認已被黑客在野利用(In-the-wild Exploit),要求聯邦機構在 8 月 28 日前限期處置。
面對一邊是滿滿「327 個更新」、另一邊則是「單一 9.8 分」的緊急通報,手頭資源有限的企業團隊,到底該先動哪一個?
數字很大,不代表風險最高
327 對 1,直覺上很容易讓人覺得 Chrome 問題很多、應該先修,但從實際攻擊情境來看,這兩件事的風險本質完全不同。
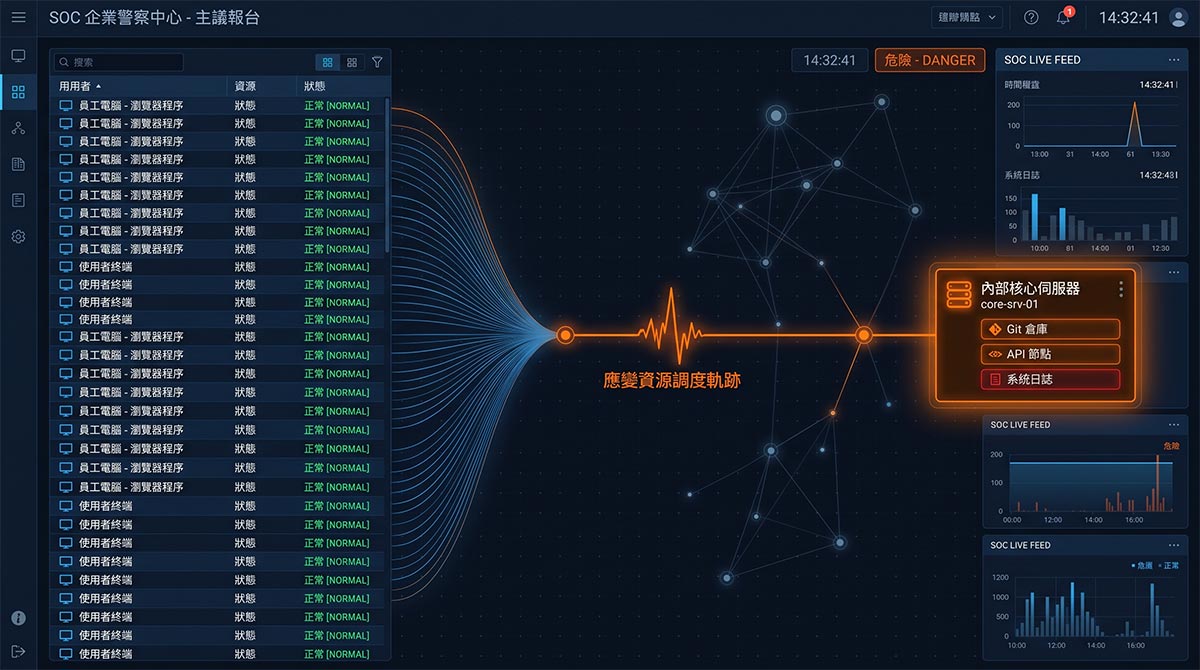
Chrome 152 雖然修補量大,但目前沒有任何一個漏洞被確認遭黑客利用,本質上屬於常態性的預防修補;相反地,Gitea 的 CVE-2026-60004 是已經有人在網路上拿來打伺服器的實戰武器。
攻擊者只要在 Gitea 上有寫入權限——如果內部實例開了「開放註冊」,就等同於全網任何路人都能進來——便能透過 diffpatch API 端點灌入特製的惡意 Patch,在伺服器端埋入可執行的 Git Hook,直接以 Gitea 系統帳號權限執行 Arbitrary Shell 指令。
目前外面抓到的攻擊載荷(Payload)多數在偷掛挖礦程式,但可別以為只是伺服器變慢就沒事:挖礦往往只是攻擊者的低標,而不是破壞力的天花板。
同樣的權限隨時能直接拷走企業的核心專案原始碼、抓取 CI/CD Pipeline 裡的各類密鑰憑證,甚至把這台主機當成跳板,橫向滲透內部建置與發布架構。對軟體開發團隊來說,這等同於軟體供應鏈大門被直接撬開。
面對兩難,資安維運該先抓哪 4 件事?
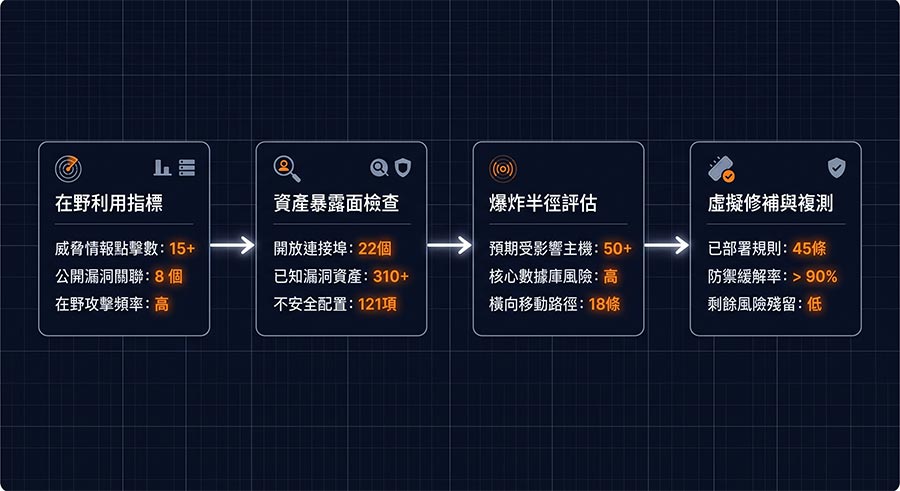
如果不想每次遇到漏洞通報就手忙腳亂,維運團隊在調配工單順序時,可以先運用弱點修補優先序排定法則釐清處置輕重緩急,並依序檢視以下 4 個實務盲點:
1. 先抓「在野利用」,數量再多也要靠後站
CISA KEV 清單的核心意義很簡單:「真實世界已經有人在打了」。一旦漏洞登上 KEV,代表攻擊手法成熟且已自動化傳播,這類威脅必須直接插隊在所有大規模預防性更新之前。
2. 盤點暴露面,別被自動更新報表騙了
- Gitea 實例的盲區:很多企業其實不清楚公司到底架了幾台 Gitea、是否有開發同仁為了圖方便私自對外開放存取、版本是否低於 1.27.1,更關鍵的是,開放註冊功能有沒有關閉。實務上可依照已知被利用漏洞的驗證流程建立分層盤點,先把暴露在公網的伺服器抓出來封鎖。
- Chrome 的更新盲區:Chrome 裝在每台使用者電腦上,多數企業也設定了自動派送,但「更新檔已下載」不等於「漏洞已經被修好」。只要同仁不關閉並重啟瀏覽器,舊版程序依舊在背景運作。企業需要透過資產盤點或端點防護工具檢查實際的進程生效覆蓋率,而不是單純相信後台的派送成功數據。
3. 衡量爆炸半徑(Blast Radius)
端點瀏覽器被攻破,影響通常限縮在單一工作站;但開發平台被拿下來,整條軟體供應鏈的核心資產(原始碼、自動化建置管線、發布憑證)全在同一個信任圈中。同樣是 RCE 程式碼執行,開發伺服器的破壞威力遠高於一般端點。因此升級 Gitea 之後,團隊還得回頭檢查 Git Hook 目錄、新開的異常帳號,以及伺服器是否有可疑的對外出站連線。
4. 善用 WAF 建立虛擬修補,留下完整的稽核軌跡
對於架構龐大、因為生產排程暫時無法停機升級的 Gitea 實例,架設在入口節點的 Web 應用程式防火牆(WAF)是爭取升級時間最強的緩衝方案。
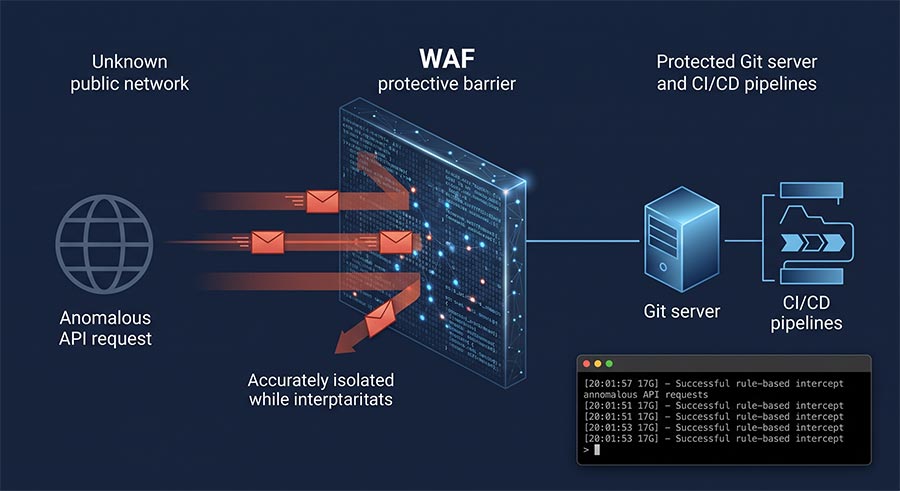
這正是 CloudSecurity 代理的 Penta Security WAPPLES 與 Cloudbric 託管型 WAF 在實戰中最關鍵的角色:
- 虛擬修補(Virtual Patching):在正式改版前的空窗期,針對
diffpatch端點的異常請求特徵建立阻擋規則,不必更動底層伺服器程式碼,就能先在流量前端擋下在野利用手法。若正在評估雲端防禦架構,建議先讀過雲端 WAF 導入與維運實務,確保在面對突發漏洞時規則與分流機制能穩定運作。 - 託管式規則自動更新:對於缺乏專職 SOC 維運人力的企業,Cloudbric 能在第一時間推播最新的在野漏洞特徵,省去工程師手動微調與追趕威脅情報的負擔。
- 留痕與驗證佐證:處置流程中,由誰做出的決策、依據哪筆日誌阻擋、升級後如何複測,都必須留下可供稽核的紀錄。當未來再有高危險漏洞列入 KEV 時,這套證據就能直接證明企業的處置時效與合規防禦水準。