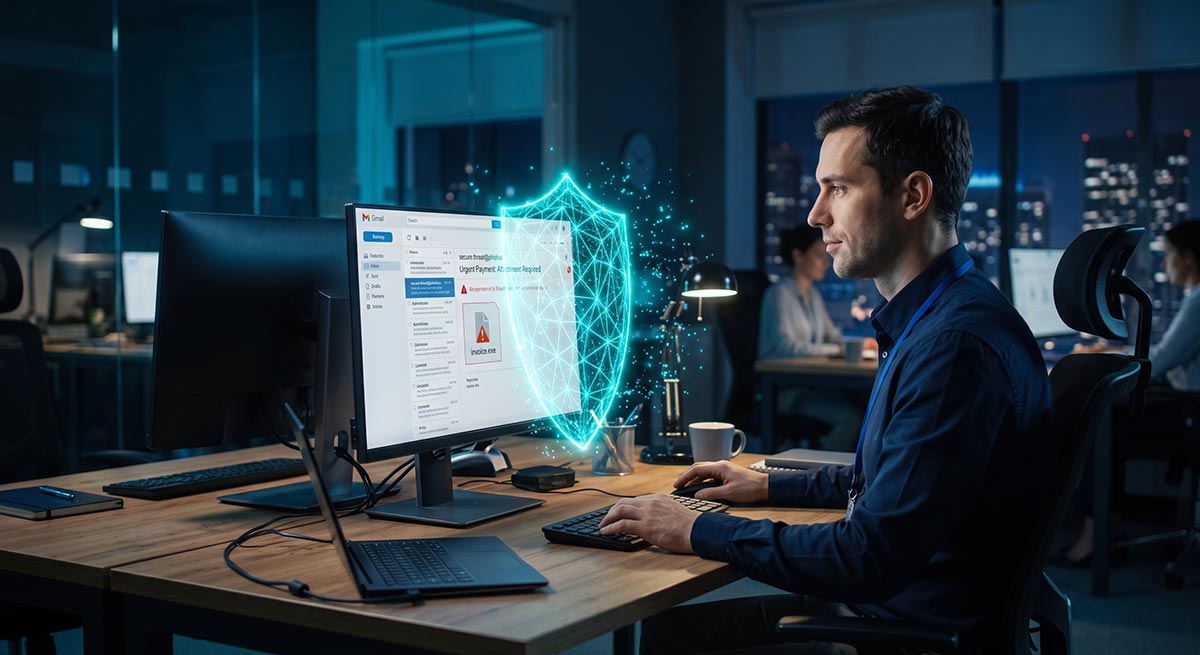
員工收到假發票或惡意附件,OSecure 能不能在進信箱前擋下來?
財務部門收到一封看似平常的供應商請款信,附件檔名和平常一模一樣,寄件人名稱也沒有異狀。直到員工準備匯款,才驚覺帳戶早就被導向未知的海外戶頭;另一種常見的狀況是,業務單位的報價信被大量垃圾信淹沒,為了省時間把過濾規則調嚴,結果連正常客戶的信都被誤擋。
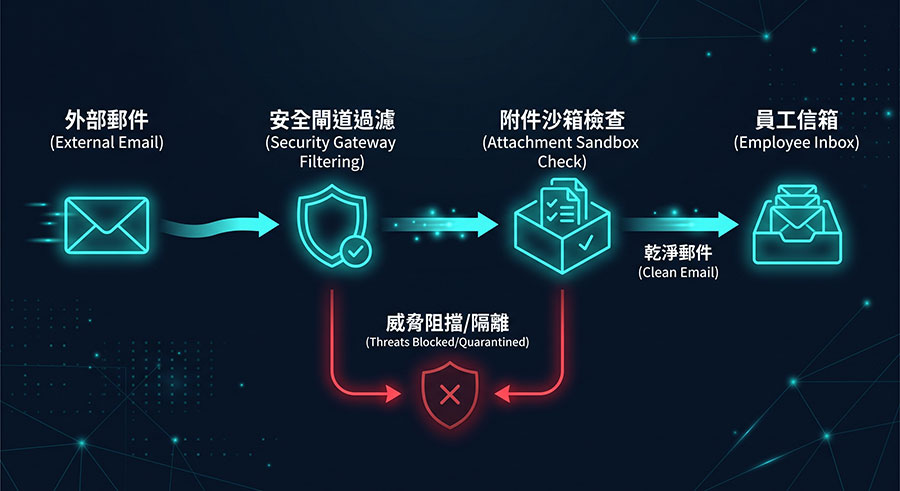
很多企業在面對這類威脅時,往往不只是一封釣魚信的問題,而是「判斷這封信有沒有毒」的重擔,全都落在一般員工身上。且出事之後,IT 常會遇到找不到完整郵件進出紀錄的窘境。評估 OSecure 郵件過濾防火牆 的核心,就是看它能不能把這些高風險的檢查動作,移到郵件進入信箱之前,並讓後續的隔離與追查機制順暢運作。
先盤點哪些部門最容易成為攻擊目標
公司裡每個部門面臨的資安風險都不一樣。財務端最常遇到假發票、付款通知與銀行帳戶變更;業務則容易收到偽裝成詢價單的惡意夾檔;高階主管則常被駭客鎖定,用來偽造身分並發送緊急匯款指示。
建議 IT 團隊先整理出這些高風險情境,再決定哪些附件格式、夾帶連結或外部寄件來源需要提高防護層級。有了真實的日常業務情境作為依據,防禦規則才會更貼近實務。當然,除了用 OSecure 守住內部郵件,面對外部的網站威脅,企業也可以考慮搭配 Penta Security 的 WAPPLES 網頁防火牆,做到內外網雙管齊下的保護。
導入前確認:郵件會不會繞過防護閘道?
正式導入前,請一定要完整列出公司的網域、雲端信箱、SMTP relay、外部轉寄與第三方電子報派發服務。如果某些系統的信件直接送進信箱,只有部分信件才經過閘道,這就會產生嚴重的防護破口。
MX 紀錄與備援路徑也需要一併盤點,避免設備上線後發生漏檢或信件無限迴圈。測試時可以先挑單一部門觀察,確認正常信件有沒有延遲、隔離區由誰查看,這樣系統上線後,IT 才不會變成整天處理退信的客服。
誤擋處理流程,決定了系統好不好用
只要是郵件防護機制,就一定會遇到需要人工判斷的灰色地帶。因此,建議先在內部定義好:誰能申請信件放行?誰負責審核?放行名單的有效期限是多久?
讓使用者自己建立永久白名單,短期看來省事,長期卻會留下讓駭客利用的隱患。評估方案時,建議拿幾封公司真的會收到的發票與報價單來實測,觀察可疑信件如何被隔離、誤判時怎麼快速回復。
此外,許多企業初期會參考 免費的網站弱點掃描工具 做基礎檢查,但若要揪出深層的系統隱患,還是建議定期導入專業的 弱點掃描服務 (Vulnerability Assessment),透過全方位的檢測,才能真正幫助 IT 團隊掌握系統體質。
萬一發生異常,要找得到完整的追查線索
如果同一封釣魚信已經廣發給多位員工,資安團隊需要能依照寄件人、主旨、時間或附件特徵,進行跨帳號的快速搜尋,並追蹤隔離與放行的最終結果。
快速鎖定影響範圍是控制災情的關鍵。導入時可以先確認系統日誌保存多久?告警怎麼送出?萬一面臨外部查核,能不能隨時匯出完整的軌跡紀錄?(若企業有合規與查核需求,可參考這篇 弱點掃描報告與 ISO 27001 應對指南)。OSecure 負責守住郵件入口的第一道防線,但企業仍需搭配異常回報與帳號權限控管,防護網才算完整。
讓防護工具配合 IT 的實際維運資源
適不適合導入 OSecure,最終還是要看企業現有的郵件架構、外部寄信服務數量,以及 IT 團隊的日常維運負擔。建議從高風險信箱盤點起步,訂好隔離與放行規則,再用真實情境去驗證。這樣就能清楚知道,這套方案幫 IT 省下了哪些人工查修時間,以及哪些環節仍需要保留人類的專業判斷。