Elementor Pro 嚴重漏洞爆發!企業網站除了更新外掛,必做的 4 項資安防護檢查
Wordfence 近期發出強烈警告:知名的 WordPress 頁面編輯器外掛 Elementor Pro 爆出嚴重漏洞 (CVE-2026-32475)。最棘手的是,自 8 月 19 日官方釋出修補更新後,駭客根本沒有停手,反而立刻啟動了大規模的自動化掃描與攻擊。短短幾天內,全球就攔截了超過 19 萬次的攻擊嘗試。
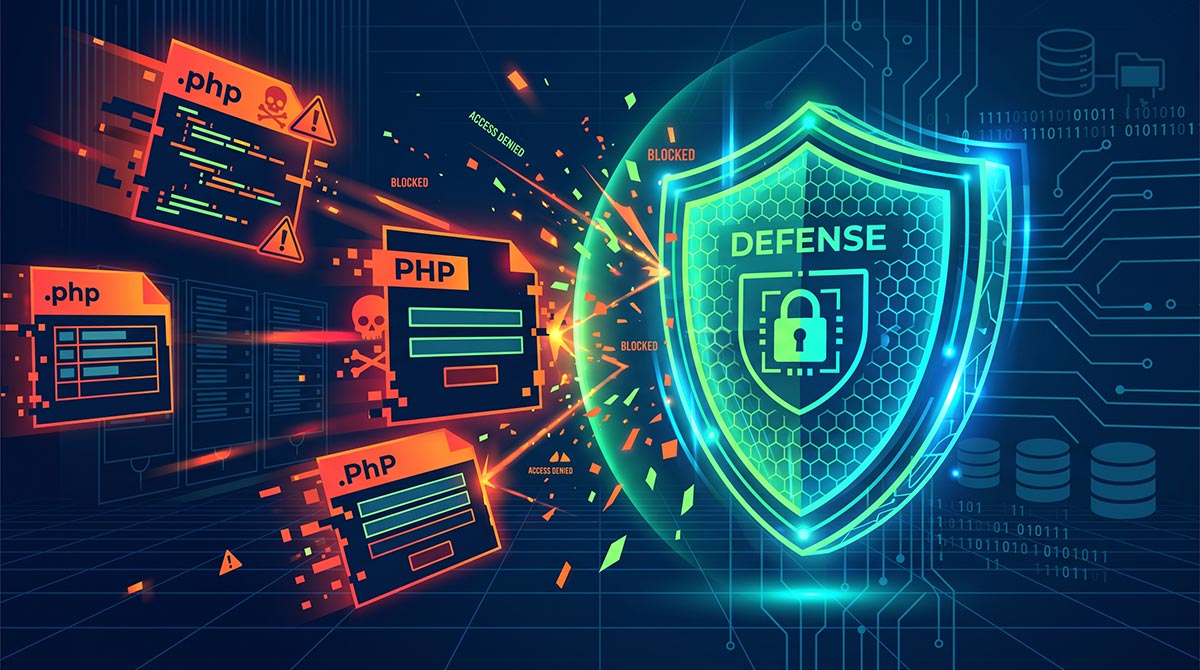
這次被揪出的「任意檔案上傳」漏洞,主要影響 Elementor Pro 4.2.1 及更早的版本。問題出在表單檔案上傳欄位的陣列驗證有缺陷:攻擊者只要稍微動點手腳,把上傳欄位以陣列形式送出(第一個元素留空,第二個塞入 .php 檔案),就能輕易騙過系統的檢查機制,把惡意的 Web Shell 後門程式寫進 /wp-content/uploads/elementor/forms/ 目錄中,進而取得整台主機的控制權。
目前 Elementor Pro 的全球安裝量超過 600 萬,而且這次踩雷的條件非常容易達成:只要網站上有放 Elementor Pro 的表單,並且有開啟「檔案上傳」的功能,就已經暴露在風險之中。
面對這種會直接被遠端開後門的資安危機,企業絕對不能只停留在「趕快按更新」的思維。以下整理了實務上必做的防護檢查,建議負責維護官網的團隊本週內務必執行。
1. 徹底盤點哪些網站真的落在攻擊射程內
很多企業其實根本搞不清楚,旗下到底有幾個子品牌站、短期活動網頁或是委外架設的網站有安裝 Elementor Pro。防護的第一步就是必須確實盤點。
請逐一核對各個站台的外掛版本是否曾停在 4.2.1 或更早版本,以及頁面上是否有開放檔案上傳的表單。最關鍵的是:就算你「今天」已經把外掛更新到最新版了,也不代表 8 月 19 日到你更新完成的這段空窗期是安全的。只要網站曾經處於舊版本,企業就應該確實 執行全面的弱點掃描與漏洞排查,而不是按完更新就當作沒事了。
2. 深入檢查上傳目錄,揪出隱藏的入侵指標
根據官方說明,/wp-content/uploads/elementor/forms/ 這個資料夾,原本就只該用來存放一般訪客填表送出的正常檔案(例如圖片或 PDF)。如果你在裡面看到任何副檔名為 .php 的檔案,這就是非常明確的入侵指標 (IoC),代表你的網站很可能已經被植入後門,必須立刻啟動資安應變機制。
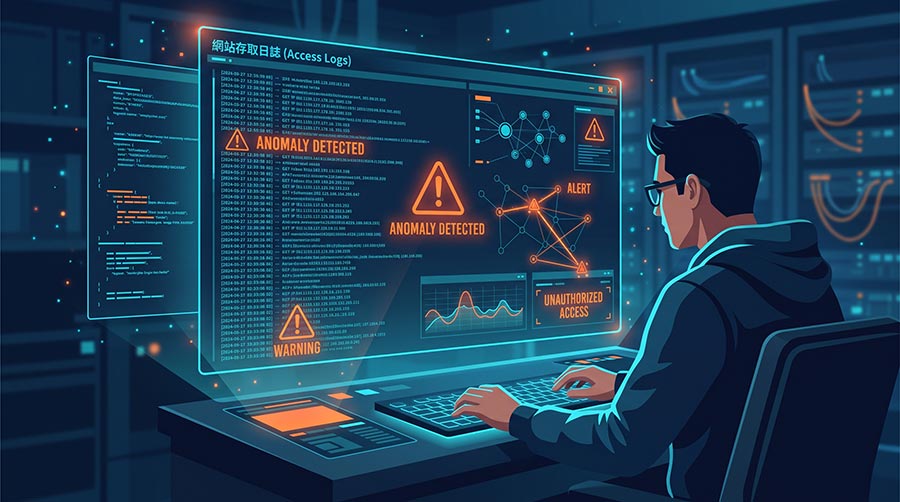
除了看實體檔案,技術人員也必須去比對網站的存取日誌 (Access Logs),檢查近期有沒有針對該目錄的異常連線請求,或是奇怪的 POST 提交紀錄。萬一確認網站已被駭客光顧,單純把檔案刪掉是絕對不夠的,還得徹查系統內是否有隱藏的後門帳號或排程任務。
3. 將外掛更新時限化,擺脫佛系維護心態
這次漏洞事件最可怕的地方在於駭客利用「時間差」的速度。其實前陣子資安圈就已經預警這個漏洞的嚴重性,而官方一釋出更新,自動化攻擊腳本就立刻滿天飛。
對企業來說,「每季保養一次」或「等有空再統一更新」的步調,已經完全追不上現在的攻擊節奏。這也是許多企業常犯的毛病,總覺得網站沒什麼機密就不會被打。為了避免維護人員像無頭蒼蠅一樣瞎忙,企業應該學會 評估弱點修補的優先順序,明訂出核心系統與高風險外掛的更新時限(例如:重大漏洞需在 24 到 72 小時內完成測試與上線)。如果是委外廠商負責,也務必把這項更新時限寫進合約裡。
4. 善用 WAF 虛擬修補,填補更新前的致命空窗期
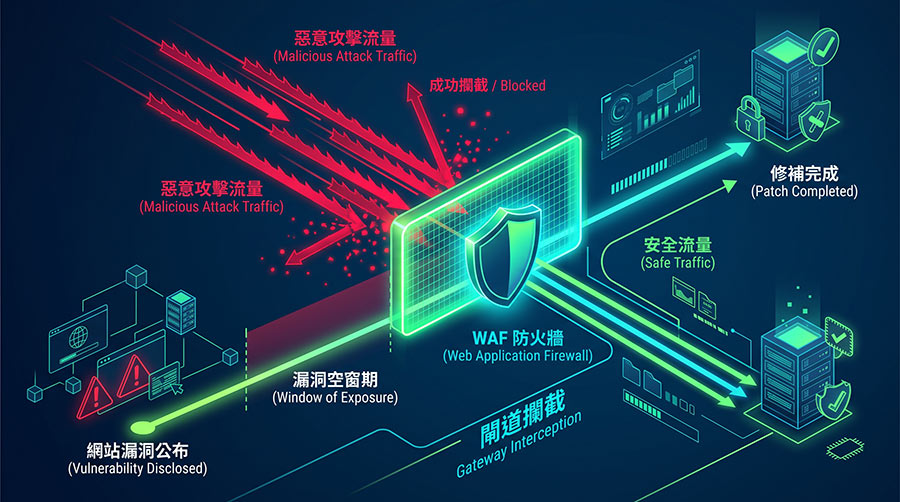
現實情況是,企業很難在漏洞公布的短短幾小時內就完成所有站台的更新。內部要走測試、驗收,跨部門溝通也需要時間,而這段「更新空窗期」往往就是駭客下手的黃金時機。
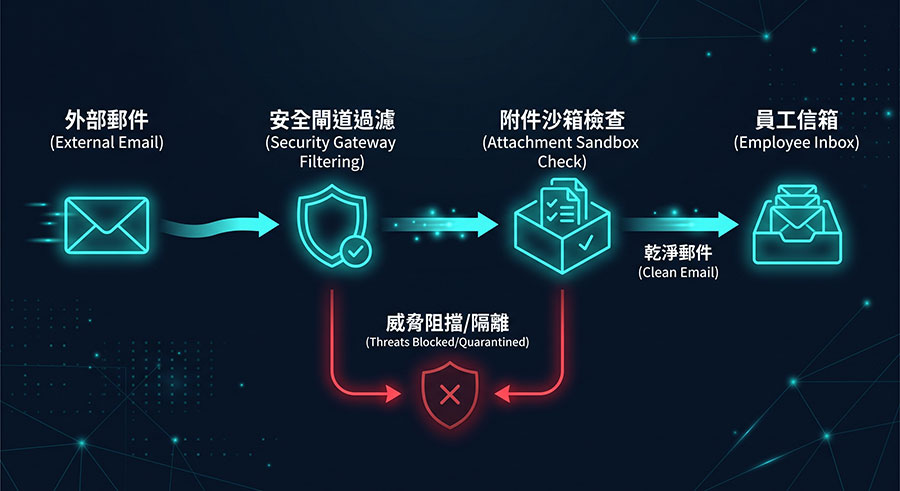
這正是許多 中小企業常忽略的網站防護盲點,以為裝了基本的防毒軟體或 SSL 憑證就足夠了。實際上,要解決這個危險的時間差,企業需要導入網站應用程式防火牆 (WAF)。透過 WAF 的「虛擬修補(Virtual Patching)」機制,在外掛真正更新好之前,就能先從閘道端攔截那些企圖把 PHP 檔上傳到表單目錄的惡意連線。這不僅能為 IT 團隊爭取充裕的更新緩衝時間,也能將攻擊紀錄完整保留下來,從根本提升網站的防禦體質。
企業網站資安防護:4 題自我評估清單
評估自家官網目前的防護狀態,建議 IT 與網站維護團隊可以先問自己以下 4 個問題:
- 是否清楚掌握旗下所有使用 Elementor Pro 的站台與確切版本?
- 在 8 月 19 日官方公布漏洞後,是否排查過上傳目錄與伺服器存取日誌?
- 針對 WordPress 核心與外掛的安全更新,內部有沒有明訂處理時限與專屬負責人?
- 系統更新的空窗期間,是否有 WAF 虛擬修補機制在第一線幫忙兜底防禦?
只要有一題的答案是「否」或「不確定」,就代表官網依然處在「只更新外掛根本不夠」的風險中。建議將這四題轉化為固定的內部檢核表,定期複查,下次再遇到熱門外掛爆發零日漏洞時,企業的反應與應變速度就會快得多。