SonicWall SMA 1000 遭零日攻擊!企業遠端存取防擴散必做 5 件事
SonicWall 官方於 2026 年 9 月 1 日發布緊急資安通告,確認旗下的高階 SSL VPN 設備 SMA 1000 系列 爆出兩項重大漏洞:涉及伺服器端請求偽造的 CVE-2026-83548 (SSRF),以及能直接拿下系統權限的 CVE-2026-83549 (RCE)。更麻煩的是,官方已經證實有駭客正在野外主動發動攻擊(Active Exploitation)。
遠端存取閘道(Gateway)本身就站在企業網路的最外層,每天替全體同仁開門連線。這類邊界設備一旦被突破,攻擊者要的通常不是停留在這台機器上,而是拿它當跳板,長驅直入企業內網進行橫向移動。
如果資安團隊現在只打算「等排程把韌體刷上去就結案」,很可能早就把已經被埋入後門的環境晾在外網。面對這波攻擊,IT、網路維運與身分管理團隊請立刻把注意力拉回邊界,先落實這 5 個核心自清動作。
先確認型號與版本,別讓無效盤點浪費黃金時間
很多團隊一聽到「SonicWall 出事」,第一反應是把機房裡所有的防火牆全掃一遍,反而拖慢了處理節奏。這次的受災戶非常明確,就是專跑大流量遠端存取的 SMA 1000 系列(包含 SMA 6200、6210、7200、7210 等實體與虛擬機型)。
別把中小型環境用的 SMA 100 系列或一般 NSa 次世代防火牆搞混了。當務之急是打開資產清冊與高可用性(HA)雙機節點,確認運行中的韌體版本。官方目前釋出的安全修正版為 12.4.3-03526 與 12.5.0-02952。如果有些節點是外包廠商代管、或是海外辦事處臨時架設的小節點,只要版本對不上,請一律先視為高風險資產列管,並把查核當下的畫面截圖留存。
把管理後台縮回內網,外網只留必要的使用者通道
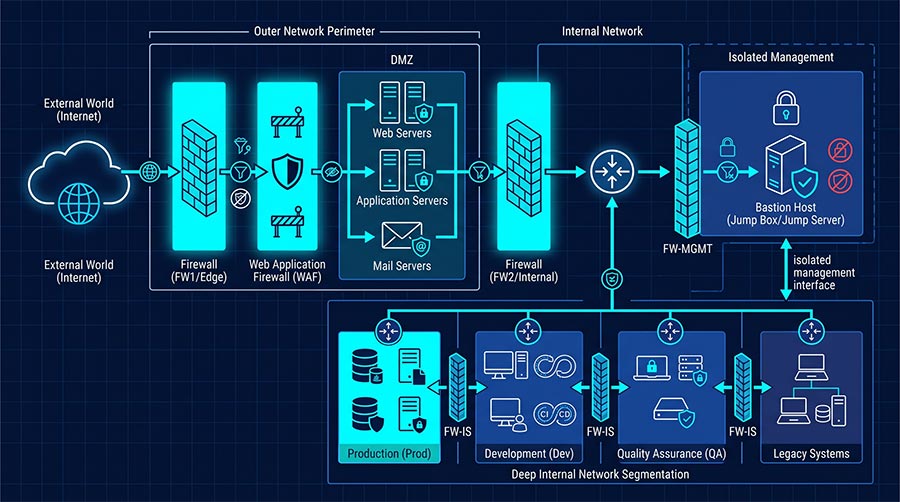
這起事件暴露了一個老問題:很多企業為了維護方便,把管理介面也一併暴露在網際網路上。使用者登入 VPN 確實需要對外,但「管理者後台」完全沒有暴露在公網的理由。
請立刻在上游防火牆或邊界路由器加上來源 IP 白名單(Allowlist),限制只有公司內部固定的維運網段或跳板機才能連進管理介面。同時,也要回頭檢查邊界防禦與流量分流機制,不要落入許多企業在雲端 WAF 只做 DNS 切換而忽略維運邊界的盲區——別以為前面掛了網站防護,後台連線就絕對安全,管理通道如果沒做好實體或邏輯隔離,再強的防禦都會被直接繞過。
對齊官方威脅指標,反推連線日誌抓出潛在潛伏者
既然原廠已經確認有 active exploitation,我們在應變時就得抱持「攻擊者可能早在公告前就已經摸進來」的最壞打算。
請把 SMA 設備本身的存取日誌、外部防火牆連線紀錄、AD 或 Entra ID 身分驗證日誌,乃至於內網 DNS 與 EDR 告警全部拉出來比對。重點清查有沒有可疑的外部 IP 嘗試去觸碰內部管理 API?設備底層有沒有莫名其妙出現的程序、臨時檔案或組態異動?甚至有沒有人在下班時間偷偷加了管理者帳號?把這段時間的排查過程、篩選條件與比對結果完整封存,不論最後有沒有看到異常,這份記錄在日後內部檢討與資安稽核時都是關鍵佐證。
判斷該直接升級、離線重灌,還是果斷拔線隔離
並不是每台設備都能靠升級韌體安全過關。如果你的設備日誌裡已經出現了官方列出的威脅指標(IoC),或者系統完整性已經無法證明,這時候直接覆蓋安裝升級,很可能只是把攻擊者埋好的 Web Shell 或後門程式繼續留在硬碟裡。
這時請當機立斷將設備從網路隔離,在離線環境下先匯出關鍵日誌留作鑑識分析,接著執行出廠重置(Factory Reset)或全新重建。若需要倒回組態設定檔,請務必挑選「確定還沒出事之前的乾淨備份」,免得把被竄改過的隱藏帳號或連線設定又原封不動倒回新系統。
斷開殘留威脅:強制更換管理密碼與 TOTP 種子碼
當邊界閘道被遠端執行程式碼(RCE)攻破,記憶體裡的 Session、管理者密碼雜湊與連線金鑰基本上都得當作已經外洩處理。這就像資安界在處理雲端環境變數與 API 金鑰外洩時的鐵則:堵住漏洞只是上半場,徹底撤換舊憑證才是拆除引信的關鍵。
第一步,先更換設備本機的最高權限密碼與 API 金鑰;第二步,強制重置所有使用者的雙因素驗證(2FA / TOTP)種子碼,要求大家重新綁定 Authenticator。同時,也別忘了清查與這台 SMA 串接的後端 LDAP 或 RADIUS 服務帳號,確認沒有任何舊的通行秘密被留給攻擊者利用。
告別被動修補:建立能承受邊界失守的防護架構
這起事件給所有 IT 團隊的警惕是:遠端連線永遠不能當成「買了設備裝上去就沒事」的外包功能。企業應該藉這個機會落實對邊界設備的零信任架構與最小權限治理,反思自己的維運體質:
- 當緊急漏洞爆發時,我們能否在半小時內掌握所有對外 VPN 的精確版本?
- 設備的管理面有沒有做到預設隔離,而不是大開方便之門?
- 如果今天邊界閘道真的遭植入惡意程式,我們有沒有辦法在不影響營運的前提下快速重建?
把邊界的每一道入口都納入可視、可控的防護清單內,才能在下一次零日威脅出現時,從容應對而不慌亂。
常見問題 FAQ
參考來源
- SonicWall 官方產品安全通知:SMA 1000 Series Affected by Multiple Vulnerabilities (SNWLID-2026-0016)
- SonicWall PSIRT 弱點詳細通報 (SNWLID-2026-0016)
延伸閱讀推薦