LiteLLM 供應鏈事件後:企業 AI 開發環境先查哪些憑證與發布紀錄?
2026 年 10 月 21 日,LiteLLM 官方證實其發布管道(Release Pipeline)遭到入侵,導致含有惡意內容的 v1.107.0 版本被上傳至 PyPI 與 Docker registry。這個加了料的版本,會在啟動時偷偷竊取環境裡的憑證,並載入遠端執行工具。目前官方已移除受影響的檔案,並強調舊版本與企業私有版(Private Release)不在這次的影響範圍內。
這起事件並不是用來證明「AI 工具都不安全」,而是給了我們一個很具體的提醒:在維運 AI 開發環境時,供應鏈的安全檢查絕對不能只看套件名稱,或是單純依賴自動化掃描的結果。我們必須有能力掌握哪些版本曾進過哪個環境、啟動時觸發了什麼行為,以及有哪些重要憑證曾經暴露在可被讀取的狀態。
如果您的團隊曾經使用過 LiteLLM,或是把它包進了 CI/CD 的建置流程中,第一步千萬別急著把整個環境刪除重建。比較穩健的作法是先保留數位證據、界定受災範圍,接著再依序處理憑證、相依套件與發布紀錄。以下四個檢查點,很適合交由開發、平台維運與資安團隊一起動手執行。
1. 釐清版本來源與實際的執行範圍
排查的第一步,是從專案的 lock file、requirements 名單、容器 image digest、PyPI 的安裝日誌以及 CI/CD log 著手,確認團隊有沒有拉取過 v1.107.0 這個有問題的版本。
要注意的是,檢查範圍不能只停留在目前的正式機;還要往回追到建置 runner、測試環境、開發者的個人筆電,甚至是暫存的 image。如果套件曾在公司內部的私有 registry 裡留有快取,也務必記錄下當時的下載時間與來源。雖然官方已經把問題套件下架,但企業還是得保存好自己的安裝與部署證據,不能把「現在下載不到」當作「過去從沒用過」。
2. 追查 Python 啟動行為與潛在的外洩資料
根據資安圈的分析,這類惡意套件很聰明,通常會跟著 Python 正常的初始化流程一起啟動。這代表我們的檢查動作,不能只去搜特定的可疑檔名或人工敲打的指令,而是要全面檢視應用程式的啟動參數、容器的 entrypoint、site-packages 資料夾的異動,以及背景的網路連線。
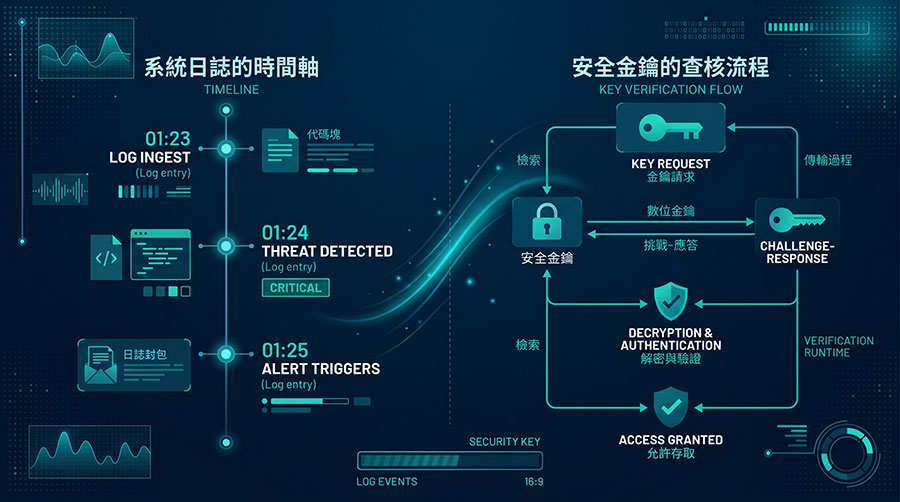
針對曾執行過問題版本的主機,應該徹底清查當時環境裡可以讀取到的 CI secrets、雲端 metadata 權限、SSH 金鑰與各種 API key。在完整保留系統 log 與時間線證據後,再依照標準的應變程序進行憑證輪替。請記得,輪替金鑰並不能取代詳細的環境鑑識,太早把現場清空,反而會讓團隊失去評估損害範圍的線索。
3. 把建置與發布紀錄串接成完整的時間軌跡
一次軟體供應鏈安全事件,通常會同時牽涉到原始碼、第三方套件、容器映像檔跟發布平台。企業應該試著把程式碼的 commit 紀錄、依賴解析結果、建置 job、映像檔 digest、部署時間與執行主機,完整串成一條能互相對照的時間軌跡。
如果日常維運習慣只保留最後一個 image tag,當標籤被覆寫或遠端檔案被移除時,團隊就會很難釐清「究竟是哪個版本進過哪些服務」。因此,在選擇資安防護產品時,記得確認系統能不能完整匯出資產與版本的歷史時間線,而不是單看掃瞄報告上的漏洞總數。
4. 善用資安防護工具,釐清防禦邊界與分工
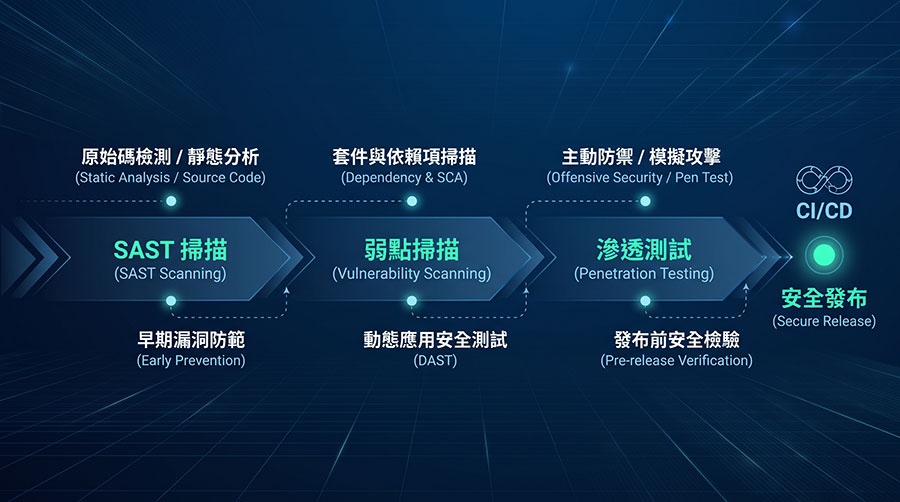
不同的資安工具在防禦架構上各有明確的分工,彼此無法互相取代。企業在規劃防護網時,可以將防禦觀念與實務工具互相搭配:
- 從原始碼攔截威脅:團隊可以先透過文章了解 SAST 原始碼掃描如何預防漏洞,在具備基本觀念後,進一步評估導入專業的 SAST 原碼檢測服務,在開發與 CI/CD 階段就提早抓出隱藏的邏輯錯誤。
- 系統與暴露面體檢:針對準備上線或維運中的主機,建議定期安排企業主機與網頁弱點掃描;掃出結果後,再搭配建立弱點修補流程的 5 大步驟,確保漏洞能被有條理地收斂。
- 高風險業務的深度檢測:如果是涉及核心資料庫或金流的專案,則推薦執行深度的 PTS 滲透測試服務,讓資安專家以駭客視角驗證商業邏輯是否完善。
不過要強調的是,即使導入了這些專業掃描與防護工具,當供應鏈事件發生時,憑證輪替、端點調查依然是必須獨立執行的應變處置,多管齊下才是最保險的做法。
5. 企業採購防護方案的核心評估點
當企業在考量導入 AI 開發安全工具或服務時,建議直接請供應商實機展示以下五個情境:
- 系統能不能從單一有問題的軟體版本,一路追溯到內部受影響的實際資產?
- 如果遠端套件庫的檔案已經被刪除,系統還能保留先前的快取紀錄與證據嗎?
- 工具能不能精準揪出套件啟動時,觸發的異常網路連線與檔案存取?
- 掃描發現的風險,能不能確實對應到負責人,並完整記錄修補與複測進度?
- 在突發資安事件後,是否能迅速匯出供內部稽核使用的完整時間線?
能清楚回答這些問題的工具,才能真正幫企業省下追查時間、避免無差別地重建開發環境,並讓後續的業務復原工作更有條理。
推薦閱讀:LiteLLM 官方事件說明;Datadog Security Labs 技術分析。