機器人一直撞網站怎麼辦?Cloudbric AI WAF 阻擋惡意爬蟲與 API 防護策略
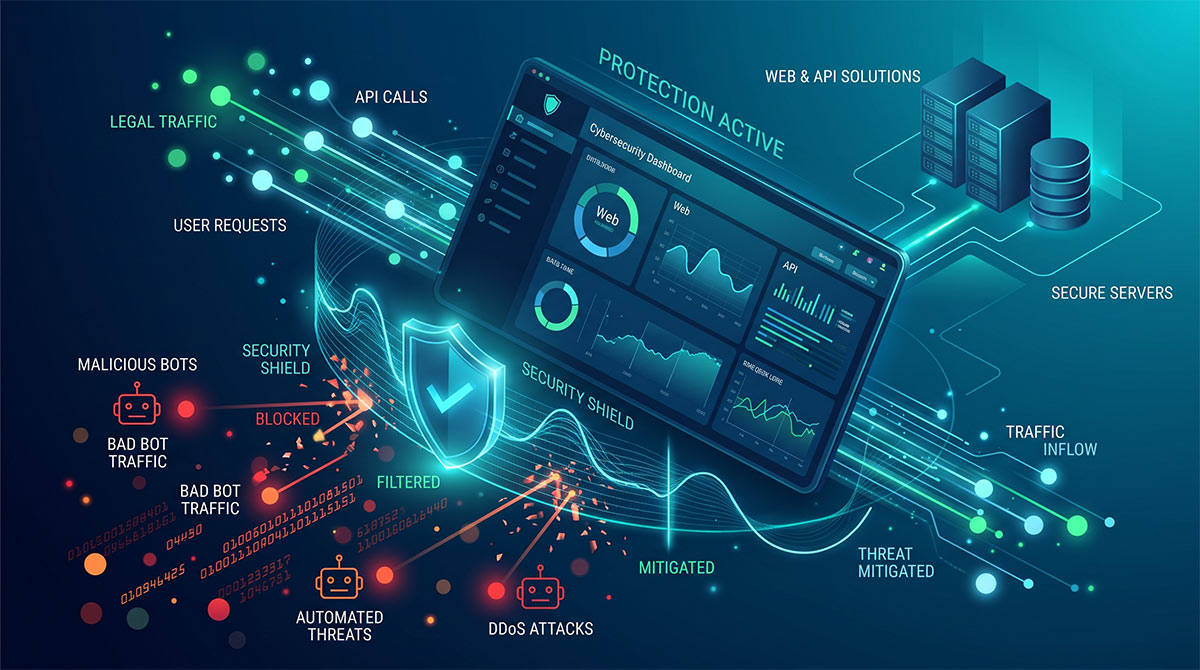
網站流量突然飆高,不一定代表行銷活動奏效或業績變好。自動化掃描、撞庫攻擊、惡意爬蟲與各種機器人(Bots)往往在背景默默消耗您的伺服器頻寬、主機運算資源與 API 配額,導致真正的客戶遇到網頁卡頓、登入失敗,甚至結帳被迫中斷。
當企業決定評估 AI WAF(Web Application Firewall)時,重點早已不是單純比較廠商宣稱的「攔截率」。更核心的問題在於:這套系統能否聰明地辨識異常行為、大幅降低誤擋機率?並且讓 IT 與營運團隊清楚知道防護規則該如何彈性調整,在阻擋攻擊的同時保障正常客戶的數位體驗。
攔截前先釐清:這些異常流量究竟是誰帶來的?
在啟動任何阻擋機制前,務必先盤點網站首頁、會員登入、站內搜尋、購物車與後端 API 等主要入口。請記錄下正常客戶的裝置特徵、所在地區、請求頻率與操作路徑。
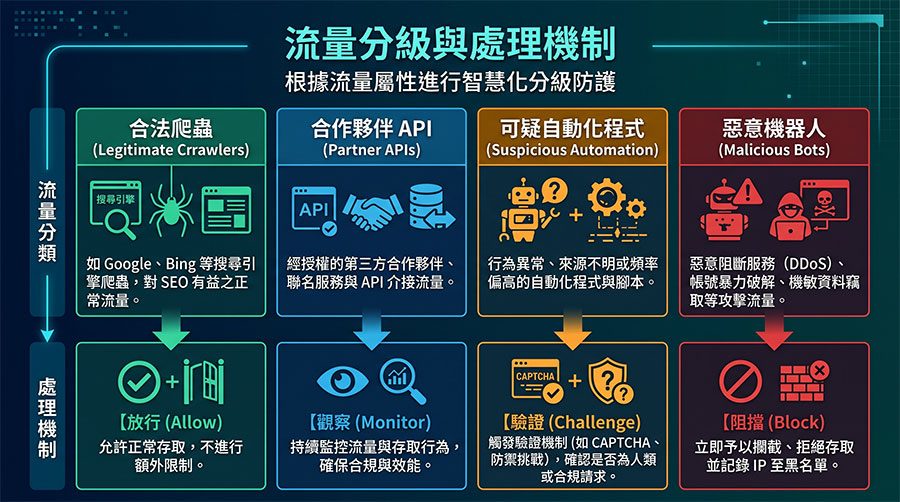
機器人流量不見得都是惡意的。像是 Google 搜尋引擎爬蟲、合作夥伴的串接程式,以及網站監控服務,都屬於維持營運的「必要流量」。但如果是漏洞掃描、密集嘗試登入、異常抓取商品價格或重複發送驗證碼,就需要進一步防護。
這也是為什麼在導入 Cloudbric WAF 前先確認營運條件時,我們強烈建議企業必須釐清供應商的辨識邏輯。好的防護機制應該要能結合「請求特徵」與「行為訊號」來判斷異常,而不是只靠傳統且容易誤殺的單一 IP 黑名單。
告別「全擋或全放」,導入精準的流量分級處理機制
如果直接粗暴地封鎖所有非瀏覽器的自動化流量,很可能會連帶把合法 API 客戶、無障礙工具,或是企業內部的串接服務一起阻擋在外。
比較務實的做法,是將流量依風險等級分為:放行、觀察、驗證與阻擋,並針對不同路徑設定專屬的處理方式。例如,針對高風險的登入請求,可以提高圖形驗證或行為分析的強度;而一般公開的文章內容,則先採取觀察模式。導入防護系統時,最好能以實際業務流量建立測試清單,確保規則上線後不會中斷正常營運。
網站與 API 必須納入同步防護
現今的自動化攻擊極少只鎖定靜態首頁,惡意腳本往往集中火力針對登入、會員註冊、資料查詢或付款 API 進行資源消耗戰。
許多企業以為套了 CDN 就能擋下所有問題,但實際上邊緣保護不是把流量搬上 CDN 就足夠了。如果防護範圍只停留在 HTML 網頁介面,API 端點依舊會暴露在風險中,這不僅會拖垮資料庫,更會讓雲端流量成本暴增。因此,評估時要確認所選的防護架構是否能將網站與 API 同時涵蓋,並能根據不同路徑與請求方法(如 GET / POST)獨立管理。
正式上線前:定義觀察期與回滾條件
即使是具備 AI 偵測能力的防火牆,上線時仍需要一段緩衝觀察期。團隊應先圈選出一段具代表性的流量,記錄正常使用者與已知爬蟲的行為基線,接著再逐步啟用防禦規則。
針對有客製化 API 或第三方串接的網站,建議參考企業網站上線前該做的 WAF 防護基線,為核心規則設立明確的情境與例外管理。每一項資安規則都要定義負責人與觀察指標,以及何時該觸發「回滾(Rollback)條件」。例如,當登入成功率下降或客服收到大量無法結帳的客訴時,就必須立即切換回觀察模式,保障業務優先。
釐清日常資安維運權責,確保防護長期有效
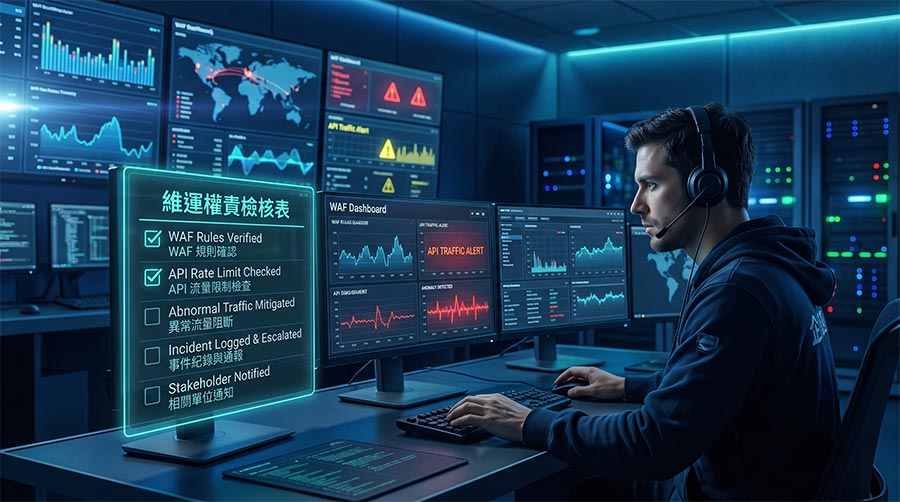
惡意機器人的偽裝技術會不斷演進,這意味著系統導入後,營運團隊仍需要持續進行告警分級、規則微調與資安事件追蹤。
在採購前,請務必與團隊談清楚:誰負責每天查看告警日誌?發生誤擋時,誰有權限修改例外清單?不要只比較各家品牌的偵測火力,在真實營運場景中,隱藏的成本往往來自工程師反覆撈取 Log 追查原因,以及跨部門溝通的摩擦。釐清權責,才是維持資安防護長期有效的關鍵。
評估指南:您的企業適合導入嗎?
如果您發現網站已經出現大量異常的自動化請求,但 IT 團隊沒有多餘心力自行建立流量基線,建議可先挑選高風險入口(例如:登入頁或 API 查詢端點)進行小規模試點。透過試點,親自驗證流量分類、觀察模式、規則調整與日誌追蹤是否能順暢運作。
若企業同時擁有多個品牌網域與 API 服務,應要求供應商提出集中管理與分站授權的實作方式。Cloudbric AI WAF 確實能減輕資安負擔,但最終仍應以「實際業務流量」、「誤判處理效率」與「內部維運能量」來綜合評估。