Magento 爆發高風險漏洞!電商如何透過資產盤點確認是否暴露風險?
對經營電商的團隊來說,最讓人擔憂的往往不是收到「系統有漏洞」的通報,而是當這個漏洞已經出現在大家常用的外掛或舊版系統裡,我們卻連自己「到底有沒有暴露在危險中」都無法確定。
近期,美國 CISA 正式將 Adobe Commerce 與 Magento 的高風險漏洞列入已知被利用的清單(KEV Catalog)。這代表已經有駭客在真實網路環境中利用它發動攻擊。面對這種情況,與其馬上要求工程師趕快找修補檔,我們更應該先冷靜下來確認:我們用的版本受影響了嗎?外部網路連得進來嗎?更新之後,後門真的關上了嗎?
把問題拆解開來,我們可以從以下幾個方向,穩紮穩打地把資安風險降下來。
從正式站到測試環境,全面釐清 Magento 網站資產
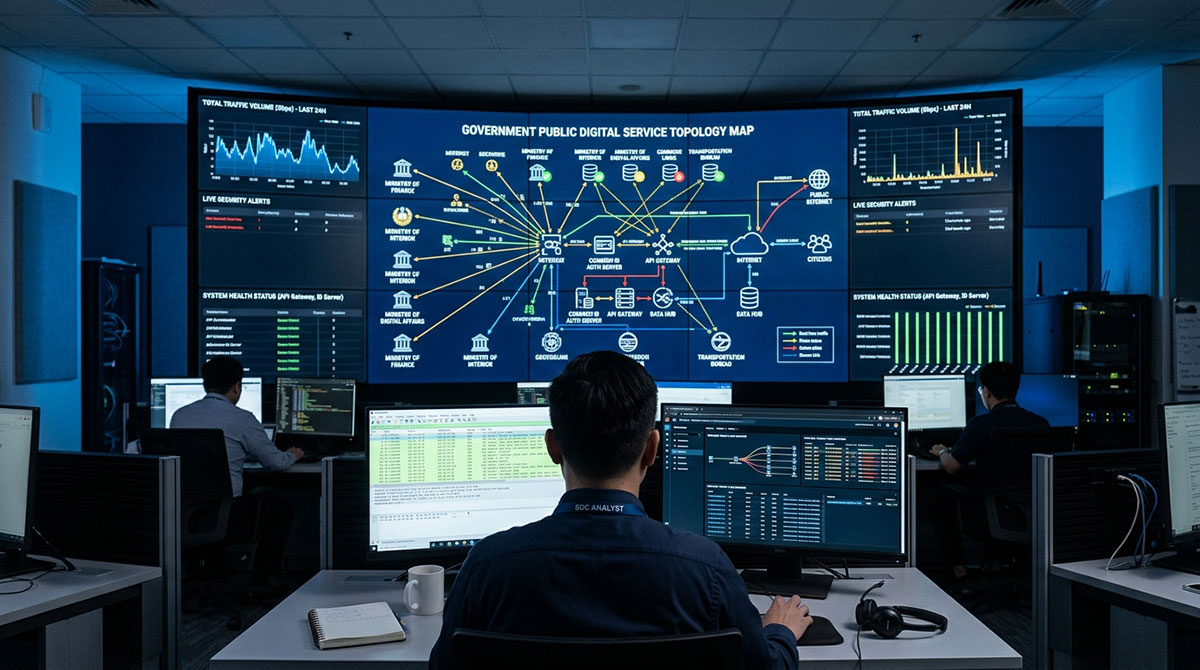
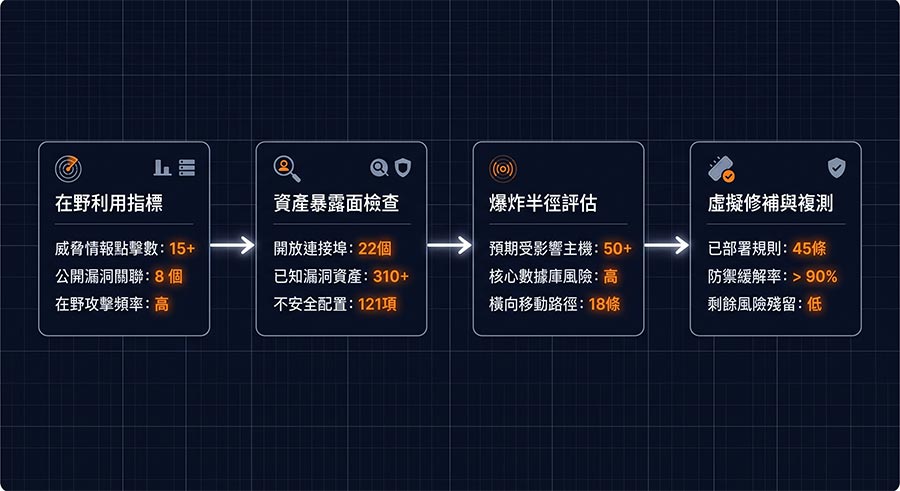
遇到重大資安警報,很多 IT 人員的直覺是立刻開工具做全網掃描。但回到源頭來看,首要動作應該是先把「我們手邊到底有哪些網站」盤點清楚。
請團隊先確認一下正式站、測試環境、備援主機、管理入口以及 API,是不是都還在跑 Adobe Commerce 或 Magento 系統。接著,把目前的核心版本、佈景主題與第三方外掛全都記錄下來。很多人只顧著盯緊每天在接單的正式網域,卻忘了那些早就沒在用的舊網站,或是只要有網址就能連上的測試版後台,這些往往就是漏洞修補時最容易漏掉的破口。
檢視外部連線路徑,搭配 WAF 防火牆縮小攻擊面
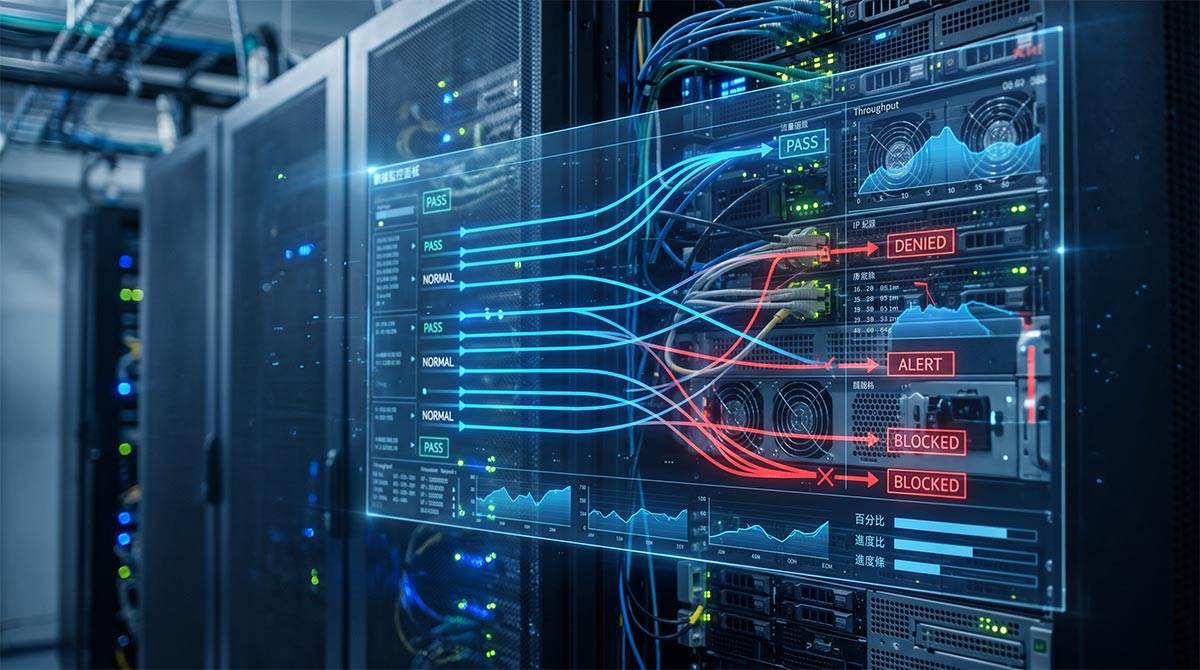
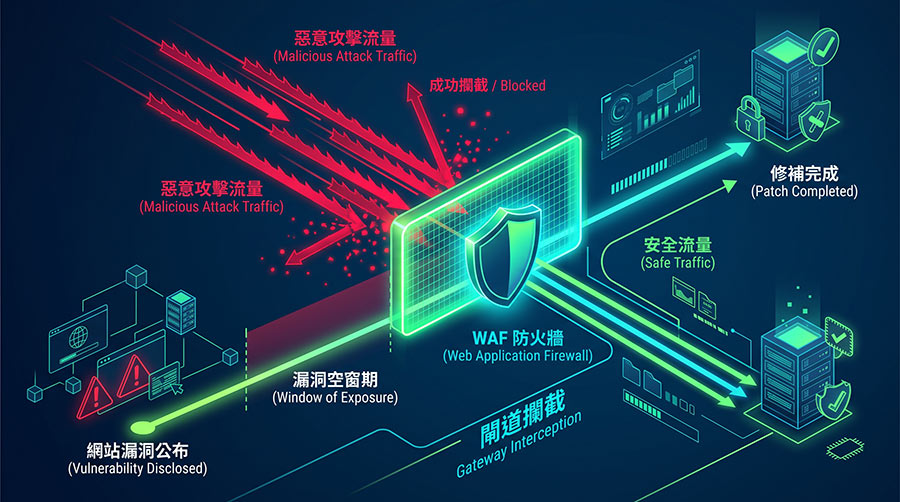
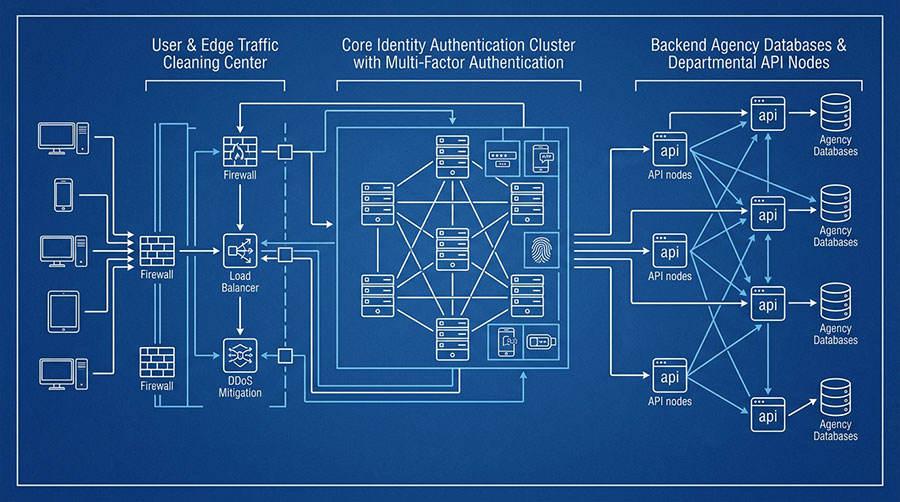
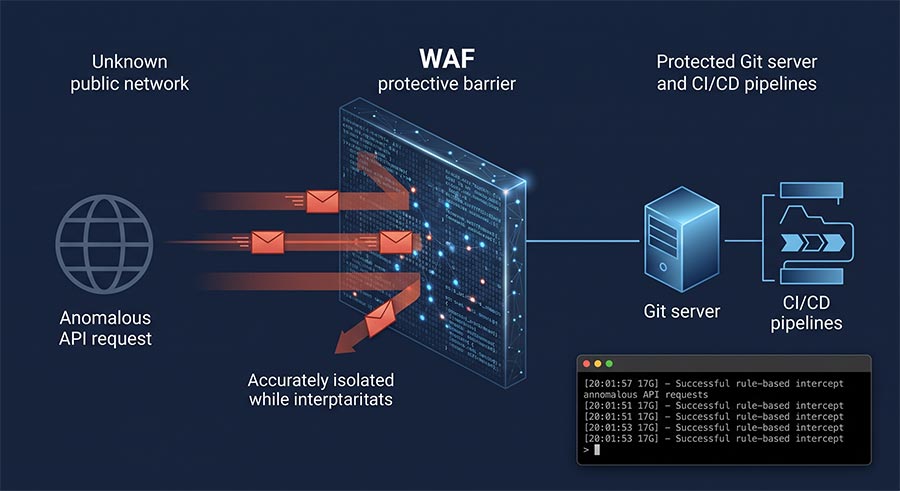
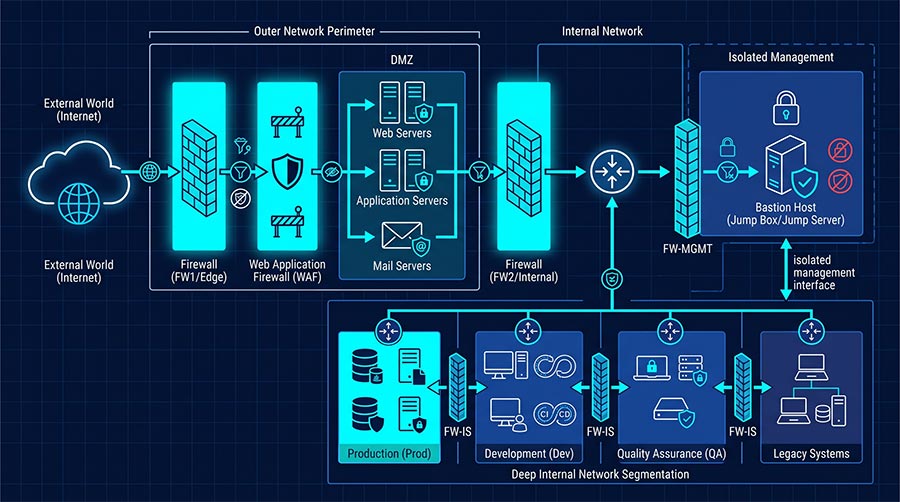
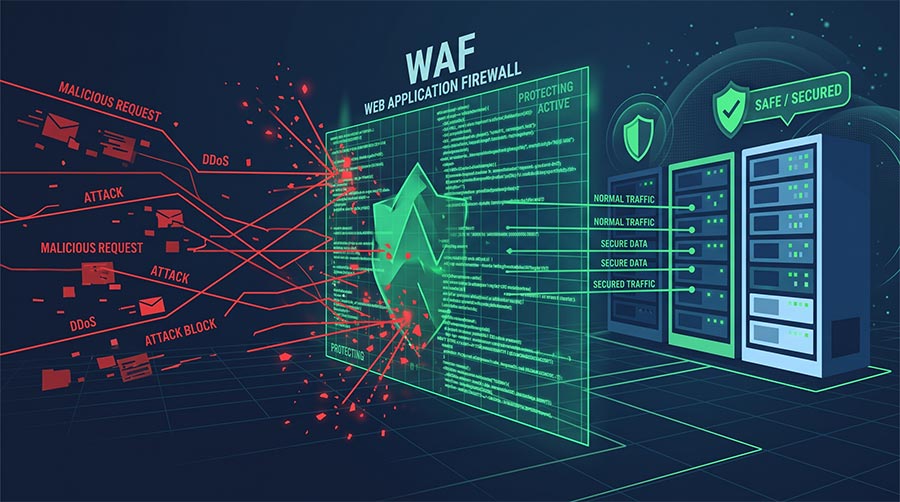
就算兩台伺服器用的是同一個帶有漏洞的版本,風險也會因為網路環境的設定而有很大的差別。維護團隊需要確認:哪些主機是可以直接從外部網路連線進去的?Magento 的後台管理介面,有沒有跟消費者的購物車前台做好隔離?網站最前面有沒有架設網頁應用程式防火牆(WAF)?
這裡要先釐清,WAF 不能當作不修補漏洞的藉口。它的主要作用是幫我們把異常的連線請求擋在門外,為工程團隊爭取更多測試與系統更新的時間。很多團隊在架構調整時容易忽略設定細節,其實只要在網站上線前落實 WAF 防護邊緣檢查,提早把應用層的安全網建立起來,就能有效在漏洞修補的空窗期內,把暴露的風險降到最低。如果不確定自己的防護方向有沒有走偏,也可以回頭檢視一下 中小企業最常忽略的 WAF 防護誤區,避免花了錢卻沒做到點上。
排定弱點修補優先序:從牽動營收的主站開始
把清單列出來後,我們可以將網站資產分成四類來處理:
- 每天處理訂單的正式站:這是營運命脈,必須最優先確認官方的修補方案、安排好半夜的停機變更時間,並且一定要準備好退版備案。
- 公開但非正式的測試站:千萬別覺得「這又不是主站」就擺著不管,駭客有時就是從這些沒人注意的測試機找漏洞。
- 內部才能連的管理後台:重點檢查大家的帳號權限,以及內部網路的邊界設定。
- 完全隔離的備援主機:記得也要幫備援機更新,以免哪天主機掛掉、切換到備援時,反而把帶有漏洞的舊版本又推上線。
留下明確的交付條件,避免修補淪為口頭結案
工程師熬夜更新完,事情就真的結束了嗎?為了確保漏洞確實解決,驗收時建議要求這四個明確的交付條件:
- 資產證據:清楚列出這次更新了哪些網域、主機、版本與外掛。
- 變更證據:記錄實際套用修補檔的時間點與設定變動。
- 驗證證據:透過專業工具確認漏洞確實關閉,而且公開入口沒有被繞過。很多時候掃描結果會與實際狀況有出入,工程團隊必須懂得如何 排除弱點掃描的誤判,確認風險是真的收斂了。
- 事件證據:保留修補前後的系統日誌(Log)與異常請求紀錄,如果發現系統曾暴露在風險中,還要判斷是否啟動進一步的調查。
專業弱點掃描服務能為團隊省下什麼?
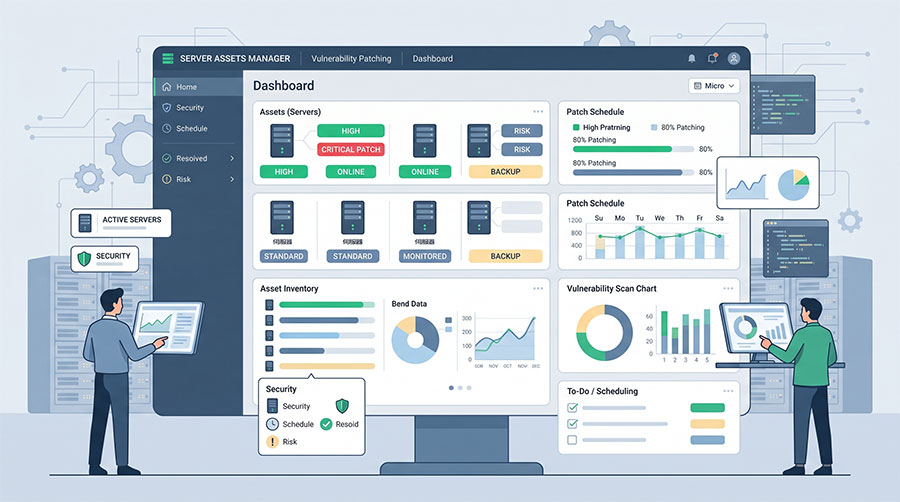
其實很多企業不一定缺少掃描工具,常缺的是把版本、公開入口、外掛與修補結果串起來的管理流程。
如果內部實在抽不出人手,交由資安團隊進行定期的 弱點掃描服務 來協助盤點與複測,最大的好處是能把一堆雜亂的問題,轉換成可分派、可驗證的工作項目。這不僅能大幅減少工程團隊在伺服器名單之間來回比對的時間,更能確保每一次的修補都有明確的第三方報告作為查核依據,讓管理層與 IT 團隊都能真正安心。