多雲連線不是只升級網路:AWS Interconnect – multicloud GA 後,企業先看的 5 個落地條件
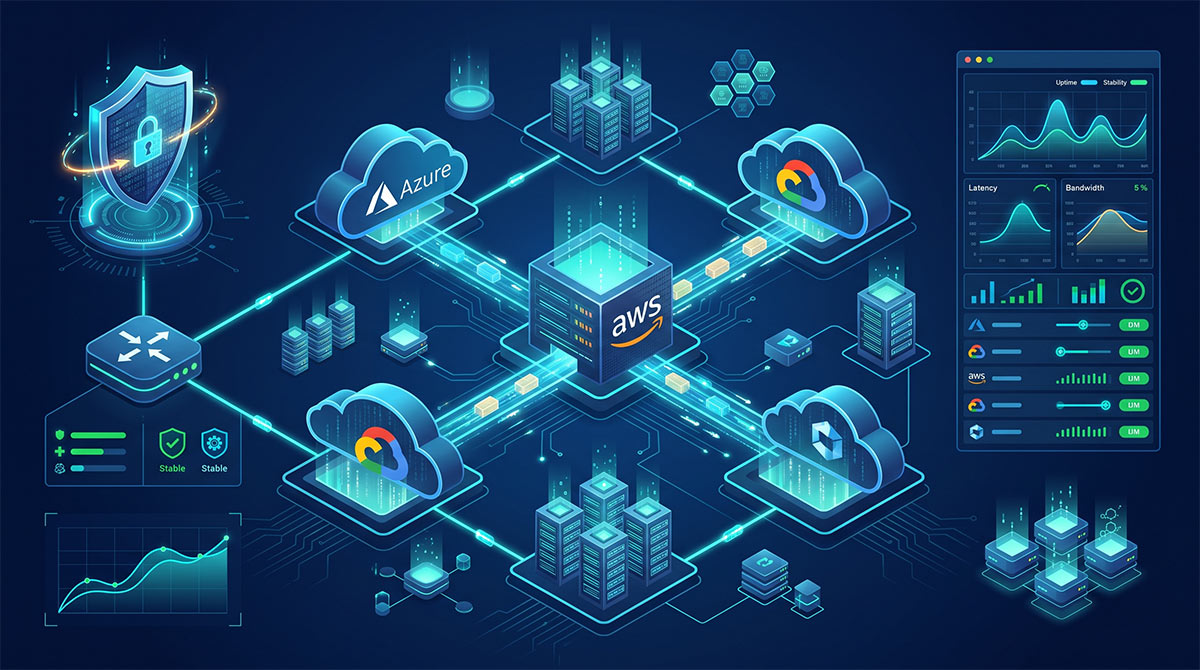
AWS Interconnect – multicloud 正式進入 GA(全面商用)階段,對長期苦於跨雲架構的企業來說,確實省下不少力氣。從一開始支援的 AWS 與 Google Cloud 私有直連,到後續擴展至 Oracle Cloud Infrastructure (OCI),企業現在只要在雲端主控台點幾下,就能開通低延遲、不經公開網際網路的跨雲專線。
過去為了讓兩朵雲互通,網管與維運團隊往往得自己找電信業者拉線、租機房機櫃(Colocation),還要在兩端設備上來回協調 BGP 路由表。如今原廠將這些繁瑣的底層工程收斂成標準化的託管網路服務,大幅縮短了建置與商務協商的週期。
但對企業買方與資安架構團隊來說,「線路能通」跟「能安全放進正式營運」完全是兩回事。
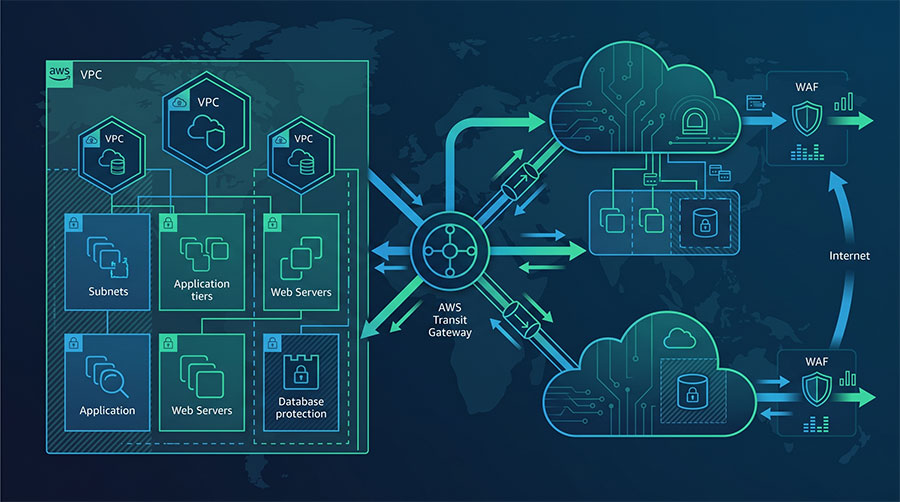
雖然 Interconnect – multicloud 全程走各大雲端供應商的高速私有通道,也能搭配 AWS Transit Gateway 或 Cloud WAN 快速串接多個 VPC 與跨區域架構,但它本質上只解決了「傳輸封包的路徑」。它不會自動替企業做好網段隔離、存取權限控管與防範橫向移動。如果誤以為私有通道等於內部安全網路,反而容易為潛在攻擊者開闢一條暢行無阻的跨雲走廊。在簽約採購與導入試點前,以下 5 個實戰條件務必先確認清楚。
仔細比對工作負載與雲端區域(Region)配對
原廠宣告功能 GA,並不等於「所有區域」與「所有公有雲組合」都能立即無縫串接。
許多企業在評估時往往只看宣傳清單,直到架構上線才發現瓶頸:如果核心交易資料庫部署在 AWS 東京節點,而分析平台或前端應用程式卻建在另一朵雲的不同地理區域,就算專線打通,跨區域實體距離所帶來的數十毫秒延遲依然無法消除。
在做任何採購與概念驗證(PoC)之前,務必先將系統拓撲徹底攤開:
- 畫出真實流量動線:明確標記 AWS VPC 與另一朵雲的網路端點、資料庫所在地,以及前端使用者的存取路徑。
- 核對可用區域配對(Region Pairing):確認兩端專線的落地節點是否與現有系統部署區域精確重疊,避免開通專線後仍需在雲端內部跨區繞道,不僅無法改善延遲,還會衍生額外的跨區資料傳輸費用。
劃清路由責任邊界,防範網段衝突與廣播污染
跨雲網路最常踩雷的地方,往往不是線路斷線,而是「網段重疊」與「變更權責不清」。
當多個環境透過 Transit Gateway 或 Cloud WAN 互相連通時,如果雙方各自劃分了重疊的私有網段(例如最常見的 10.0.0.0/16),就必須在邊界做複雜且容易出錯的 NAT 轉換,後續維護成本倍增。此外,一旦路由表配置過於寬鬆,內部某台主機遭受入侵,惡意流量就能輕易透過 BGP 路由擴散到另一朵雲。
試點階段必須確立具體規範:
- CIDR 網段審查:釐清哪些子網段允許雙向互通、哪些僅允許單向資料推送,並預留未來的擴展網段。
- 異動核准機制:明確界定 BGP 宣告與路由表異動該由哪個專責團隊(雲端架構或傳統網管)審查,並建立完整的變更稽核與回滾計畫。
私有專線阻絕了來自公開網路的掃描,但不代表內部服務可以彼此信任。對外開放的官方網站、對外 API 與管理後台,依然是駭客進入系統的首要切入點。對外防線仍需仰賴專業邊界防禦與 WAF 進行深度封包檢視與行為過濾,內部跨雲通道則落實網段隔離與防火牆控管。
回歸零信任核心:跨雲身分識別與存取權限控管
線路私有化只保護了「傳輸過程」,完全不會過濾「誰有權限讀取這份資料」。
常見的維運盲點在於:專線打通後,為了圖方便便將兩端的安全群組(Security Group)大範圍放行,這直接違背了零信任(Zero Trust)的最小權限原則。一旦某一朵雲上的應用程式服務帳號(Service Account)憑證遭到外洩,攻擊者就能直接調用另一朵雲的高權限 API。
在建構多雲架構時,請落實以下存取防線:
- 細緻化權限分割:嚴格拆分網路維運人員、應用程式服務、資料庫管理者與維運帳號的權限範圍。
- 採用短期憑證同盟:避免在程式碼或組態檔寫入長效金鑰,全面改採短期 Token 或身分同盟(Workload Identity Federation),並對跨雲 API 調用限制來源 IP 與有效時限。
- 一致的加密與軌跡稽核:確認兩端雲端的傳輸加密標準(TLS 1.3)與靜態儲存加密金鑰(KMS)具備相同的稽核層級。跨雲服務調用若仰賴 API 介接,更應建立嚴謹的身分認證機制,避免驗證失效成為橫向滲透破口。
進行無預警容錯切換演練,切勿迷信原廠 SLA
AWS 雖然為這類代管連線提供高可用性架構,但原廠承諾的是「網路通道本身的可用率」,而非「你家應用程式能平穩無感知切換」。
真正的停機事故往往發生在線路中斷的切換瞬間:
- BGP 路由收斂時間:當主要專線中斷時,系統切換到備援專線或備用 VPN 需要幾秒?
- 連線階段(Session)復原機制:跨雲資料庫讀寫分離或應用程式 Session 在中斷瞬間,會直接拋錯崩潰,還是能自動啟動優雅降級與重試?
在正式把關鍵交易導入新連線前,務必安排一次真實工作負載下的斷線演練。實測單一連線中斷、路由撤回與 DNS 切換流程,確實記錄封包遺失率、平均延遲變化與系統自動復原時間(RTO)。只有經由演練驗證過的容錯程序,在突發事件發生時才真正管用。
將跨雲網路監控與隱形成本納入日常維運常態
GA 之後原廠雖然簡化了計費項目,部分區域在特定頻寬下也提供初期免費額度,但千萬別把試點期間的帳單當作全年的維運成本。
跨雲連線的常態營運必須兼顧兩大面向:
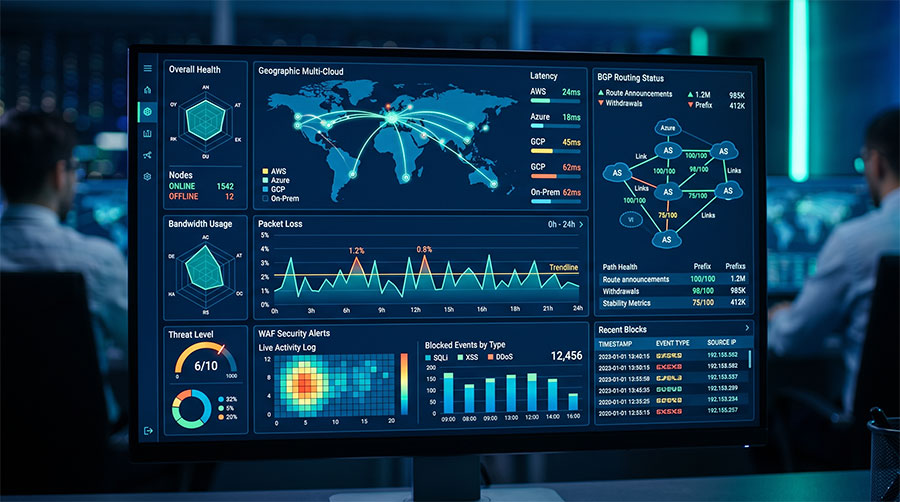
- 打通全鏈路監控盲點:多雲架構下最難抓的不是完全斷線,而是「間歇性微幅丟包」或「延遲突然飆升 20ms」。維運平台不能只看通道通不通,必須把專線延遲、吞吐量、BGP 異動日誌,與外部防禦日誌放在同一個時間軸上對齊分析。當跨雲架構對外提供服務時,導入兼具智慧規則與日誌分析能力的防禦機制極為重要,將應用層異常事件與底層網路流量即時連動,大幅縮短異常排查時間。
- 建立跨雲資料傳輸成本監控:雖然連線月租費相對固定,但跨雲資料外傳(Data Egress)與跨區域中繼費依然是一筆不可輕忽的變動開銷。團隊應設定細緻的成本標籤(Cost Allocation Tags)與超量警報,防止備份腳本或非預期的批次資料同步造成帳單突增。
企業跨雲專線落地檢核表
- 區域對齊:兩端雲端部署區域與實際業務節點是否真正吻合?是否有非預期的跨區繞路延遲?
- 路由權責:網段規劃是否完全避開衝突?路由異動是否具備明確的審核與回滾機制?
- 零信任授權:跨雲服務調用是否已採用短期憑證,並落實身分與操作行為日誌留存?
- 備援驗證:專線異常時備援路徑多久能接手?應用程式是否經得起真實斷線壓力測試?
- 全鏈路監控:是否具備單一儀表板,能同步追蹤專線健康度、異常流量告警與邊界防禦事件?