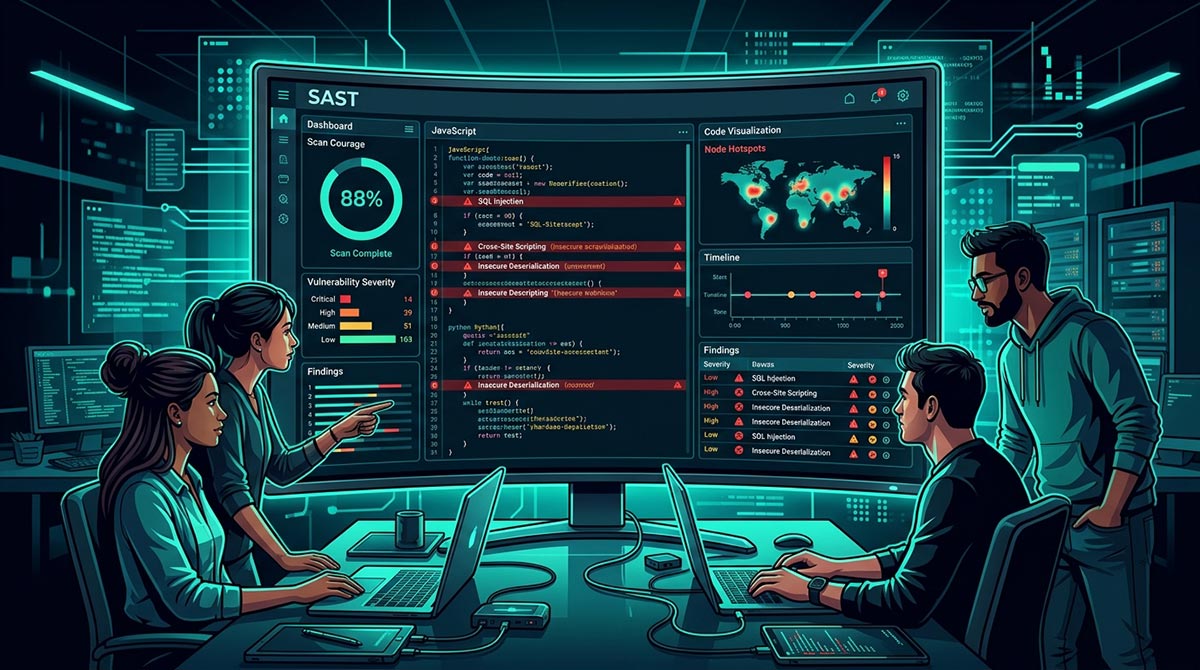
程式上線後才被通知有漏洞?用 SAST 原始碼掃描提早攔截資安威脅
很多企業團隊都有過類似的痛苦經驗:系統好不容易趕在期限前順利上線,幾週後卻被客戶、委外的測試團隊或自家的資安人員通知「發現高風險漏洞」。
遇到這種情況,開發團隊通常得被迫放下手邊正在趕的新功能,回頭去翻舊程式碼修補。不僅測試流程要重跑、部署排程被打亂,客戶對軟體交付品質的信任度也跟著打折。其實,這通常不是工程師寫程式不認真,而是「安全檢查」被放在了整個開發流程的最後一關,導致問題發現得實在太晚了。
為什麼晚發現的漏洞,修補成本特別高?
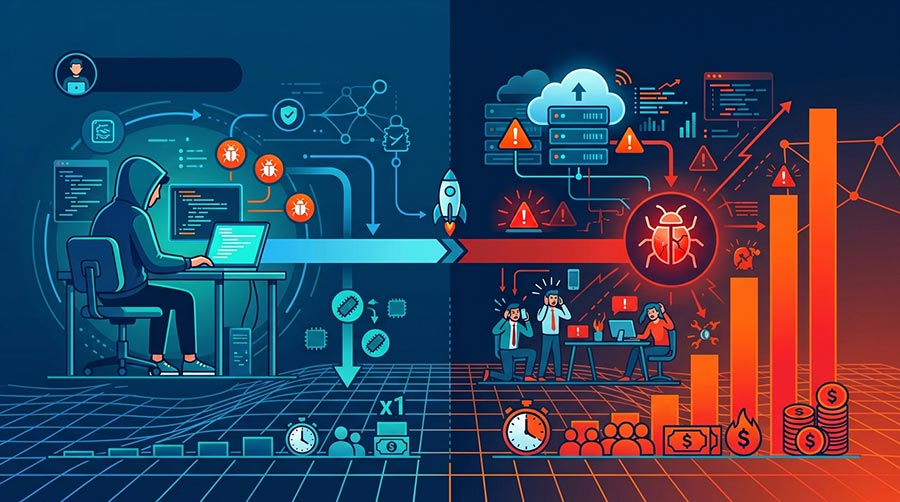
同一個程式邏輯問題,如果在工程師剛寫完的當下就修正,可能只要改幾行程式碼就能解決;但如果等到系統上線後才處理,團隊要面對的就不只是程式碼了。
這時開發人員必須處理複雜的版本分支合併、重新驗證系統相容性、跑緊急變更的審核流程,還要承擔停機更新的風險。實務上,上線後才修補漏洞所花費的時間與人力,常常是開發階段的好幾倍。更麻煩的是,萬一這個漏洞牽涉到客戶資料或金流,企業還得面臨通報、對外說明與商譽受損的壓力。對負責產品交付的主管來說,這種「上線後緊急救火」絕對是最昂貴、也最不可控的情境。
SAST 的關鍵價值:把高風險問題攔在交付之前
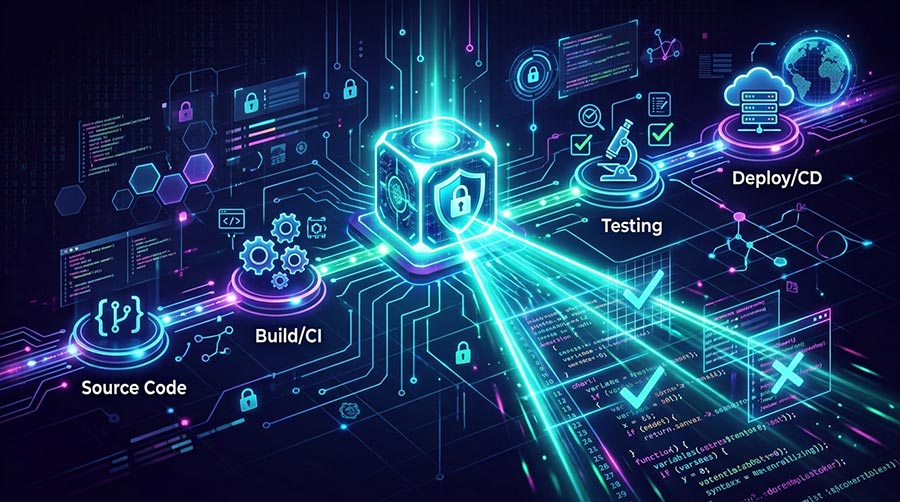
為了解決這個痛點,現在軟體開發圈非常強調「安全左移」(Shift-Left),而 SAST(靜態應用程式安全檢測,Static Application Security Testing,或簡稱源碼檢測)就是實踐這個觀念的核心。
SAST 的價值在於直接分析程式的原始碼。在程式碼還沒部署、甚至還沒合併(Merge)到主線之前,工具就能指出 SQL Injection、跨站腳本攻擊(XSS)、硬編碼密碼或是不安全的加密用法等常見的高風險弱點。為了確保防護不漏接,團隊通常也會搭配定期的 [請在此貼上貴站關於『弱點掃描/主機掃描』的文章網址],把底層環境與伺服器架構的防護也一併顧好。
導入 SAST 原始碼掃描,不是為了產出一份厚厚的報告來為難工程師,而是把「發現漏洞」這件事,從駭客或客戶端,換成公司內部的自動化流程。對企業來說,這代表著返工的時間變少、專案時程更可控,系統驗收時也拿得出漂亮的檢查紀錄。
採購與導入源碼檢測前,先想清楚的三個實務問題
買工具不難,難的是讓團隊願意用。在評估 SAST 解決方案時,建議先釐清三個問題:
- 能不能順利接進現有的開發流程? 如果掃描程式碼還需要工程師另外匯出、手動上傳到別的平台,大家在趕時間時一定會跳過它。理想的做法是與版本控制或 CI/CD 管線深度整合,在開發者習慣的節點(例如 Commit 或 Pull Request 時)自動執行檢查。
- 誤報率是不是在可控範圍內? 如果系統天天跳出上百個假警報,團隊很快就會對資安警示麻痺。評估時,應該拿自家的真實專案程式碼來實測,看看工具能否精準抓出威脅,而不是只聽廠商簡報上的數據。
- 發現問題後,有沒有給予具體的修正指引? 對開發團隊來說,「告訴我哪裡寫錯」和「告訴我這行應該怎麼改」是完全不同的體驗。好的 SAST 工具會提供修補建議與安全寫法範例,這能大幅縮短工程師上網查資料的時間,這也是成功落實 [請在此貼上貴站關於『DevSecOps/敏捷安全開發』的文章網址] 的關鍵要素。
導入不必一步到位:先從試點專案開始
我們看過不少企業在導入初期就設定「只要掃出任何警示就全面阻擋部署」,這種做法往往會造成開發大停擺、團隊反彈,最後整個掃描機制只能被迫繞過。
比較務實的做法是循序漸進。建議先挑選一個即將改版或對外服務的專案做試點,先執行兩到四週:第一階段先確認掃描涵蓋的範圍並調校誤報狀況;第二階段,再把「高風險」等級的漏洞設定為交付前必須處理的條件。等團隊習慣把看掃描結果當成日常工作的一部分後,再逐步擴大應用到其他系統。