產線沒停卻出不了貨?醫療製造商遭駭後的 5 個關鍵營運依賴點
知名醫材大廠波士頓科技(Boston Scientific)在 2026 年 8 月底爆發重大 IT 資安事件,隨後向美國監管機構提交申報,證實內部系統與部分業務應用受到波及,直接造成客戶訂單處理停擺與出貨受阻。
很多企業看到新聞,第一反應多半是打聽攻擊手法或破口。但對製造業的營運主管與維運團隊來說,這起事件最該帶給我們的震撼教育其實是:「工廠機台就算全部正常運轉,周邊只要斷了一截,整間公司就形同停擺。」
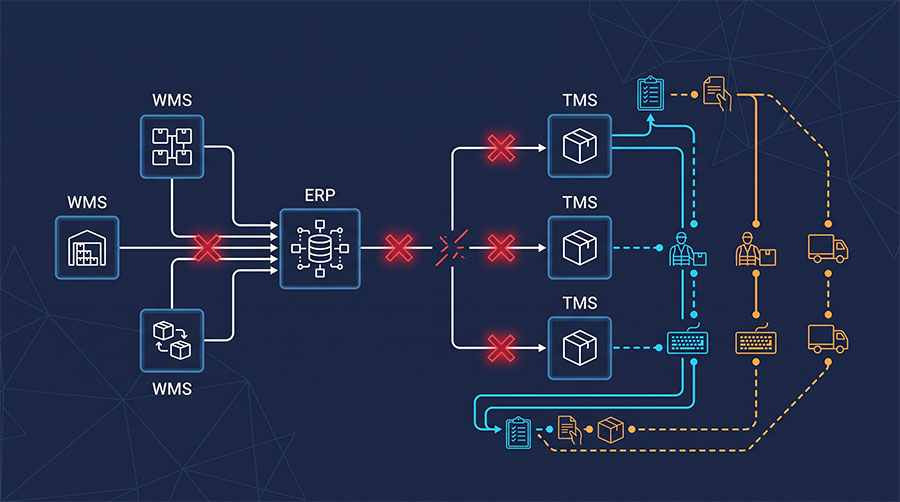
現代製造商能正常做生意,是靠接單系統、ERP、庫存資料、倉儲管理(WMS)、派送物流與身分認證(IAM)緊扣在一起的連鎖反應。只要其中一條神經被切斷,貨發不出去、款項對不起來,客戶就已經實質流失。在危機真正上門前,企業必須先回頭盤點以下這 5 個關鍵營運依賴點。
梳理訂單的生命週期,別只相信「ERP 主機是綠燈」
很多維運儀表板只要亮綠燈,大家就覺得系統沒事。但在真實的攻擊場景下,問題往往卡在系統與系統之間的資料交換。
從客戶在外部入口送出採購單開始,經過庫存水位檢查與財務信用審核,核准後轉交現場揀貨、裝箱打包,最後由車隊派送並立案開立發票。這整串流程看似由 ERP 統籌,但中間只要有一個中繼資料庫失聯,整條業務鏈路就會瞬間卡死。
企業在平常規劃防護時,不妨跟著一張訂單的流轉過程實際走一遍,標出每個步驟依賴哪台主機、哪個 API 與負責窗口,並釐清這幾個實務問題:
- 當對外服務遭受阻斷或被迫隔離時,有沒有不經公網的離線接單機制?
- 庫存資料庫一旦鎖死,倉儲人員能不能憑紙本或唯讀快照知道架上實際剩多少貨?
- 當核心系統全斷時,手動暫存的單據在事後要怎麼防呆補登?
把這張依賴關係圖攤開,你才會知道事件發生當下,業務與工廠第一小時該搶救什麼、退守到哪條防線。如果想確保最前端的商務入口在遭遇威脅時不至於整條斷線,提早做好雲端 WAF 的實戰維運與分流測試,是守住接單生命線的第一道防禦。
把製造、倉儲與物流的依賴鏈拆開驗證
大家習慣把「供應鏈」三個字當成同一件事,但工廠製造、倉庫揀貨與卡車派送,在系統故障時的死法完全不同。
很多製造商在導入智慧製造後,產線與倉儲系統高度整合,結果 IT 一中毒,原本能獨立運作的產線連工單都印不出來。
企業在平常做災難復原演練時,必須逐一做斷鏈壓力測試:
- 工單取得:產線能否在完全中斷對外網路的情況下,離線抓取未來 48 小時的生產批次?
- 標籤產製:出貨系統停擺時,出貨條碼能否用單機獨立印表機手動列印?
- 物流驗證:配合的貨運或第三方物流(3PL)是否接受人工作業清單?
- 防呆回寫:事後系統復原,如何確保人工出貨的商品不會被系統判定為「未出貨」而重複發貨?
別把備援方案只寫在漂亮的 SOP 簡報裡。挑一個週末,關掉特定測試網路,實際走一次人工出貨流程,你會發現平常沒想過的卡點多到驚人。
客服系統與內部網路,不要全押在同一套身分驗證
當出貨卡關時,第一線承受巨大怒火的絕對是業務與客服窗口。
最慘的情況往往是:當威脅發生,資安團隊為了止血,直接把公司內網與 Active Directory / Azure AD 等身分認證全部切斷,結果連客服系統、對外 VoIP 電話、業務信箱也跟著集體斷線。客戶找不到人,恐慌就會迅速擴散。
想要維持客戶信心,身分架構需要做好彈性隔離:
- 緊急通訊獨立:建立一套不依賴公司主網域的第二溝通管道(例如獨立驗證的緊急通訊工具)。
- 唯讀資料快照:客服是否能在隔離狀態下,透過唯讀快照查詢歷史訂單狀態?
- 交期承諾權限:明確規定在重大事件期間,誰有資格對 VIP 客戶承諾交貨期限,避免基層在混亂中開出做不到的空頭支票。
- 外洩控制:手動應急處理時,避免使用個人通訊軟體傳遞客戶機敏資料,否則舊傷未癒又添一樁資料外洩案。
這種「即使部分網段受挫,關鍵帳號仍具備邊界韌性」的設計,正是實踐零信任架構下的最小權限與身分治理控制的核心精神。
重新檢視外包廠商合約:SLA 寫得再漂亮,不代表他能幫你復原
很多主管會說:「物流、雲端主機、金流服務我們都簽了 99.9% 的 SLA 服務合約,出事找廠商就好。」
事實是:當大規模攻擊發生時,合約上的賠償條款換不回你流失的商譽與客戶。合約承諾不等於復原能力。
採購與資安團隊必須把所有第三方供應商重新分級:
- Tier 1(核心級):沒有它,一小時內完全無法接單或出貨(例如主力雲端 ERP、核心物流商)。
- Tier 2(重要級):可以靠人工填表撐過 24 到 48 小時。
- Tier 3(非關鍵):延後一到兩週處理都不會直接影響營收。
針對 Tier 1 供應商,不能只看合約,要定期要求他們提供真實的資安稽核報告、通報聯絡管道,以及災難復原演練證明。當你出事時,你手上有沒有該廠商資安負責人的直接電話,差距就是天壤之別。
系統重新開機不叫復原,「資料回寫與防竄改驗證」才是硬仗
好消息是資安團隊宣布威脅清除、伺服器重新開機了。但對營運端來說,真正的硬仗才正要開始。
系統重新上線時,最怕急著搶快而引發連鎖災難。恢復過程必須落實以下驗證步驟:
- 權限復原:緊急應變期間被臨時開通的「超級管理員權限」或防火牆臨時放行規則,有沒有全部回收?
- 資料完整性比對:還原回來的資料庫是不是乾淨的?有沒有被暗中竄改或埋入後門?
- 人工單據回寫:在斷網期間靠紙本、Excel 記錄的幾百筆訂單與出貨紀錄,如何在最短時間內無誤地匯入主系統?
- 帳務比對:發票開立、庫存扣抵與款項金額,是否能與銀行金流及實體庫存 100% 對齊?
災難演練不能只看系統能不能重開機,更要看業務資料能不能閉合。這與企業在落實企業滲透測試(PTS)驗收與定期複測時強調的觀念完全一致——只看表面報告卻沒有逐條驗證修補軌跡,任何防護都有名無實。
資安防護方案,不能只問「能不能擋」,要問「能不能保住生意」
企業在挑選 WAF、弱點掃描、EDR 或 MDR 事件應變服務時,不要只停留在「防毒軟體有沒有跳警告」的層次。身為決策者,更該問這幾個切中營運痛點的問題:
- 這套方案能不能幫我看清:哪些對外連線的資產直接連著訂單與庫存?
- 當某台主機遭受可疑連線時,我們能不能第一時間知道「這會影響到哪條產線或哪個倉庫」?
- 發生威脅需要隔離時,能不能做到精準微隔離(Micro-segmentation),而不是整間工廠拔網路線?
- 威脅排除後,有沒有完整的數位鑑識軌跡,證明這批資料沒有被污染?
CloudSecurity 協助製造業與跨國企業將邊界防護、端點監控、資產曝險盤點與事件應變機制,直接對齊企業的業務持續營運計畫(BCP)。資安的目的不是限制業務,而是確保你的訂單、工廠與出貨,在突發狀況下依然能穩健運轉。
常見問題(FAQ)
參考來源
- Boston Scientific SEC 申報檔案
- Cybersecurity Dive:Boston Scientific cyberattack disrupted order processing, shipping
- MDDI Online:Boston Scientific struggles with manufacturing, shipping disruptions following cyberattack
別等訂單動彈不得,才開始清查系統依賴
「我們有定期備份」是許多製造業面臨資安危機時最大的盲點。真正的考驗在於:核心系統一旦被拔掉網路線,你的接單、出貨與客戶信任能否挺過前 48 小時?CloudSecurity 協助企業把防護網築在真正的營運骨幹上,從暴露面盤點、威脅主動防禦到業務復原架構,確保突發危機不演變成營收危機。