Elementor Pro 嚴重漏洞爆發!企業網站除了更新外掛,必做的 4 項資安防護檢查
WordPress 外掛 Elementor Pro 爆發嚴重漏洞 (CVE-2026-32475) 並遭大規模利用。企業網站除了緊急更新,還需落實自我評估清單、目錄排查與 WAF 虛擬修補,防堵惡意…
員工收到假發票或惡意附件,OSecure 能不能在進信箱前擋下來?
員工常收到假發票或釣魚信件?本文分享導入 OSecure 郵件過濾防火牆的 5 個真實考量,教您從高風險信箱盤點到隔離機制的設定,有效防範 BEC 詐騙與惡意附件…
程式上線後才被通知有漏洞?用 SAST 原始碼掃描提早攔截資安威脅
系統上線後才修補漏洞將耗費大量成本。本文帶您了解 SAST 靜態應用程式安全檢測的價值,以及如何將源碼檢測整合進 CI/CD 開發流程,在軟體交付前有效攔截高風險問題…
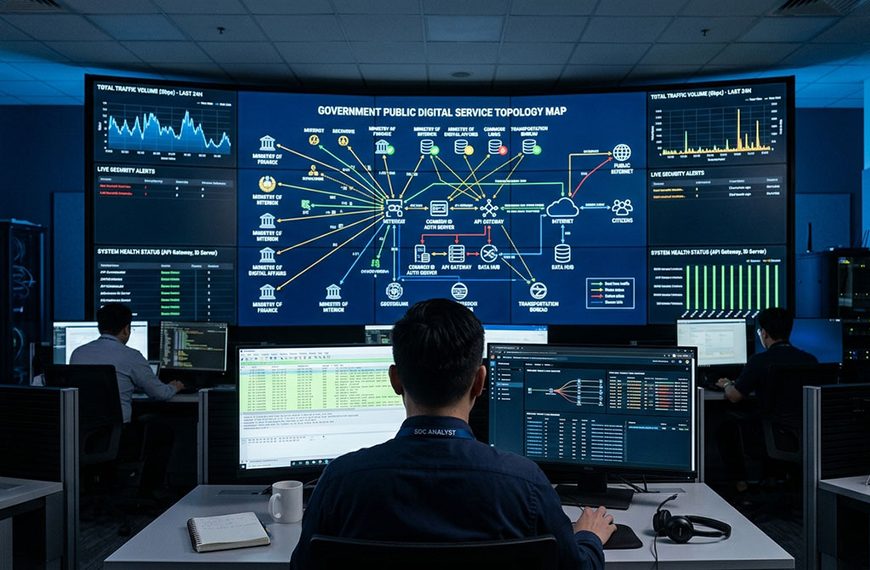
公共數位服務遭 DDoS 攻擊:政府機關如何判斷服務中斷是否正在擴大?
挪威政府數位服務 Digdir 遭大規模 DDoS 攻擊,導致身分驗證 ID-porten 與多項公部門系統癱瘓。本文拆解中斷擴散評估的 5 大關鍵節點,從共用相依元件排查、多維度應變時間線建立到委外…
產線沒停卻出不了貨?醫療製造商遭駭後的 5 個關鍵營運依賴點
醫療製造大廠遭駭波及訂單與出貨!產線正常為何仍無法做生意?本文盤點企業必檢視的 5 大營運依賴點,涵蓋 ERP 訂單流程、倉儲離線備援與供應鏈復原驗證…
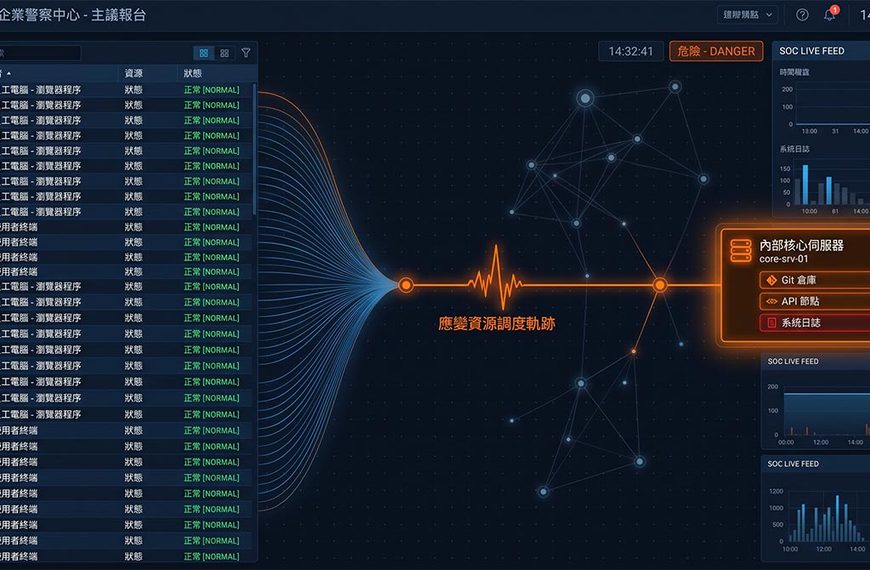
Chrome 152 對上 Gitea RCE:企業漏洞修補優先序怎麼排?
面對 Chrome 152 釋出 327 個弱點與 Gitea CVE-2026-60004 在野利用,企業該先補誰?本文拆解在野風險、資產暴露面與 WAF 虛擬修補策略…