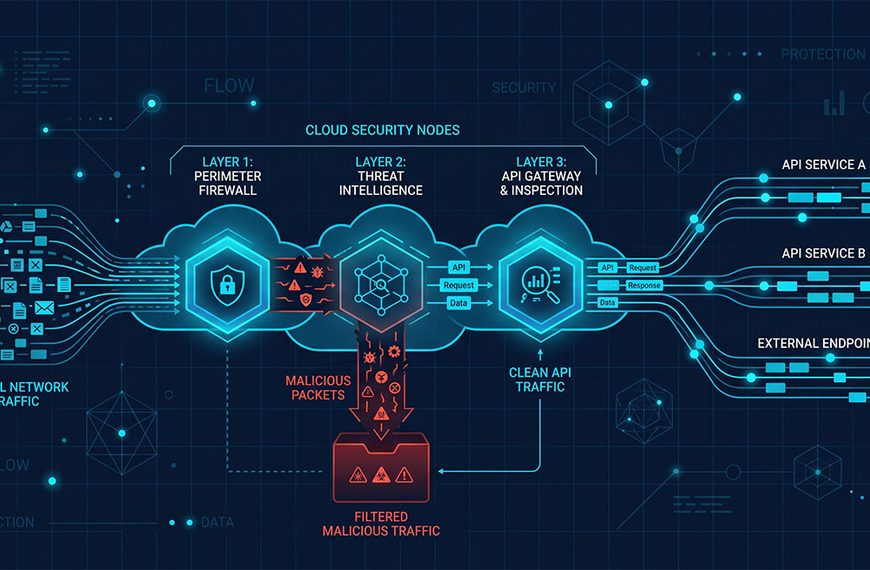
Cloudbric WAF 不是切 DNS 就好:採購前必測的 5 個維運情境
評估 Cloudbric WAF 不能只看功能清單。本文解析雲端 WAF 導入必看的 5 大維運關鍵:DNS 切換、誤擋白名單、API 防護、日誌追查與維運責任邊界,助企業落實網站安全…
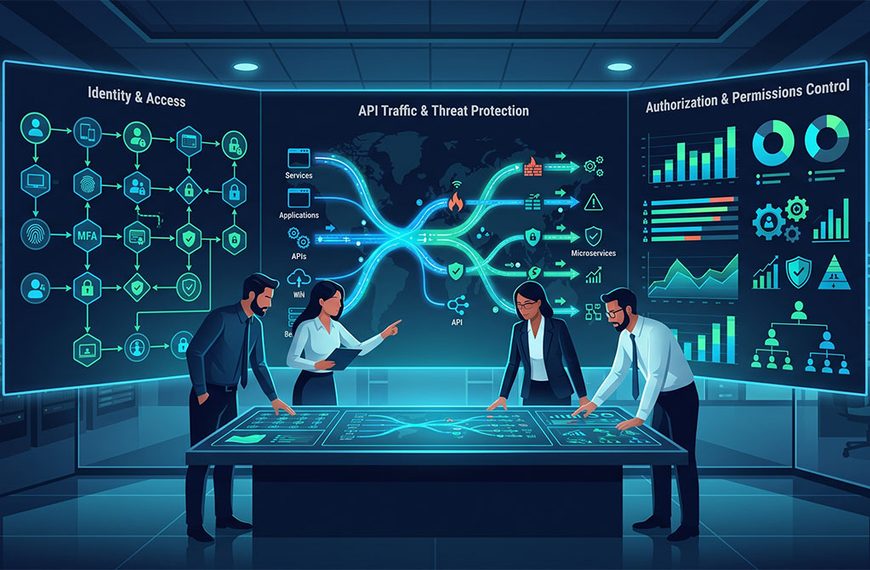
AI 零信任怎麼落地?企業導入生成式 AI 必備的 4 個治理控制點
企業導入 AI Agent 怕資料外洩?本文以零信任架構解析資產盤點、任務最小權限、資料供應鏈與稽核復原 4 大控制點,助企業安全釋放 AI 生產力…
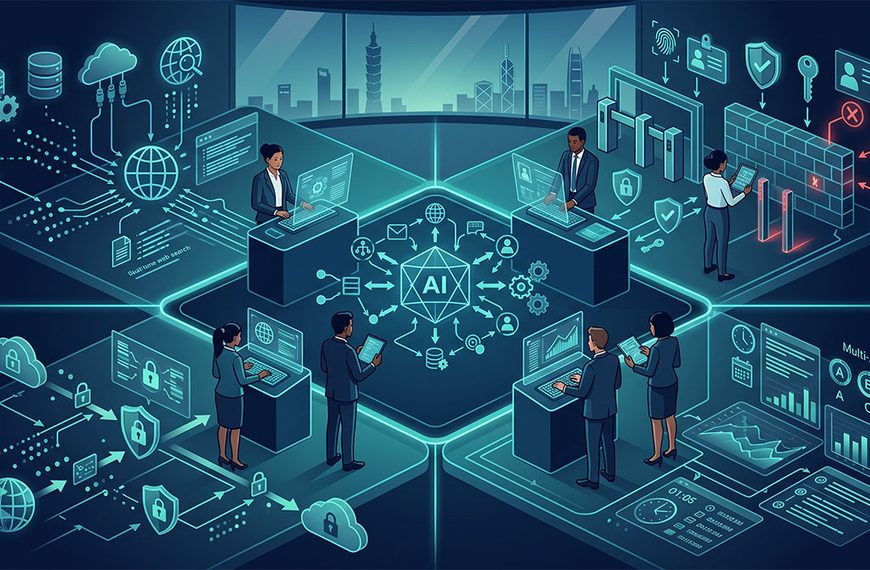
AI agent 不只是接模型:企業導入 Web Search 與 multi-agent 前先補的 4 個治理邊界
企業導入 AI agent 前,先從資料來源、權限劃分、外送遮罩與稽核軌跡等 4 個邊界建立治理,降低資料外洩與資安合規風險…
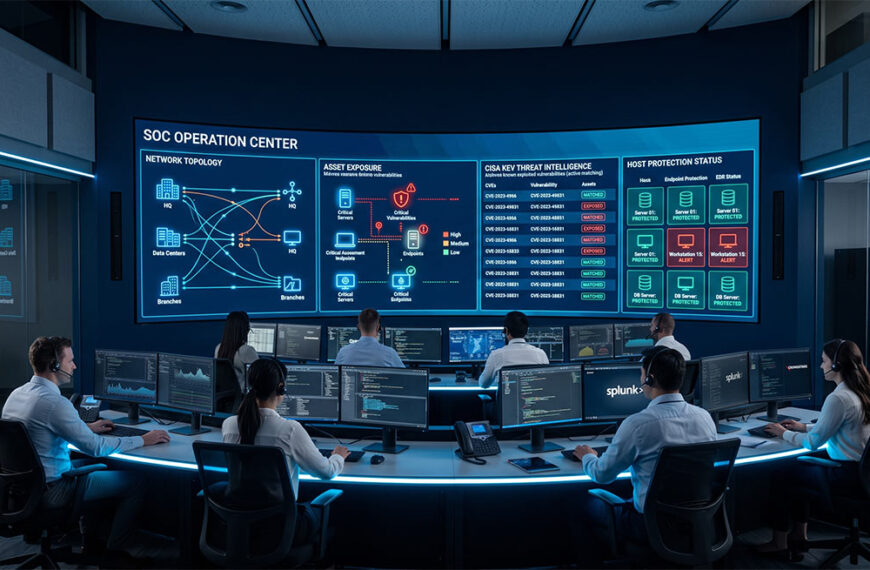
弱點修補怎麼排才不會失焦?CISA KEV 之後企業先看的 4 個風險節點
別再只用 CVSS 排弱點!本文從資產暴露面、CISA KEV 在野利用情資、WAF 替代控制到定向複測回收,整理出企業最能落地的弱點修補優先序與買方評估清單…
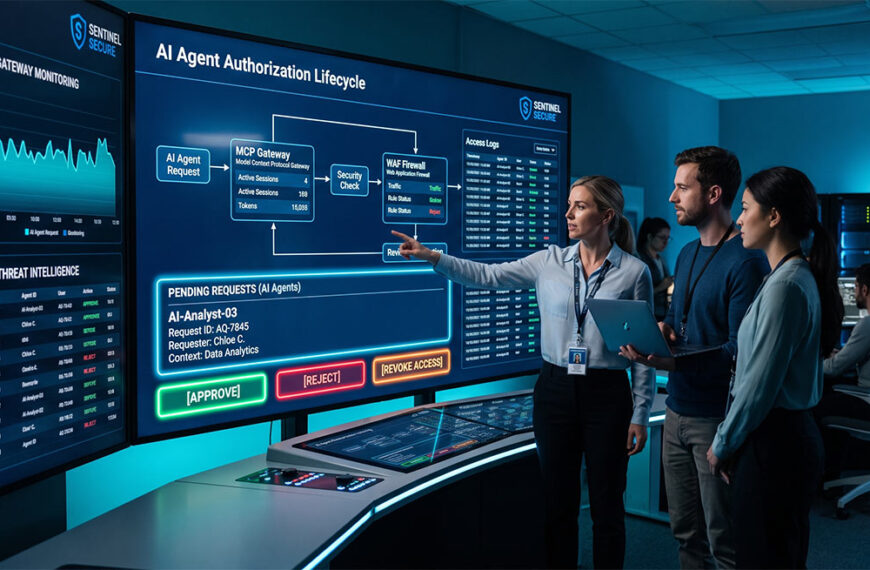
AI 代理開始串 MCP 與內部系統後,企業先補的 4 個授權關卡
AI Agent 串接 MCP 與內部系統,風險已從回答不準變成權限放錯!本文解析任務切分、API 閘道防護、日誌軌跡與快速回收等 4 大授權關卡,協助企業評估 Cloudbric 與 Penta S…
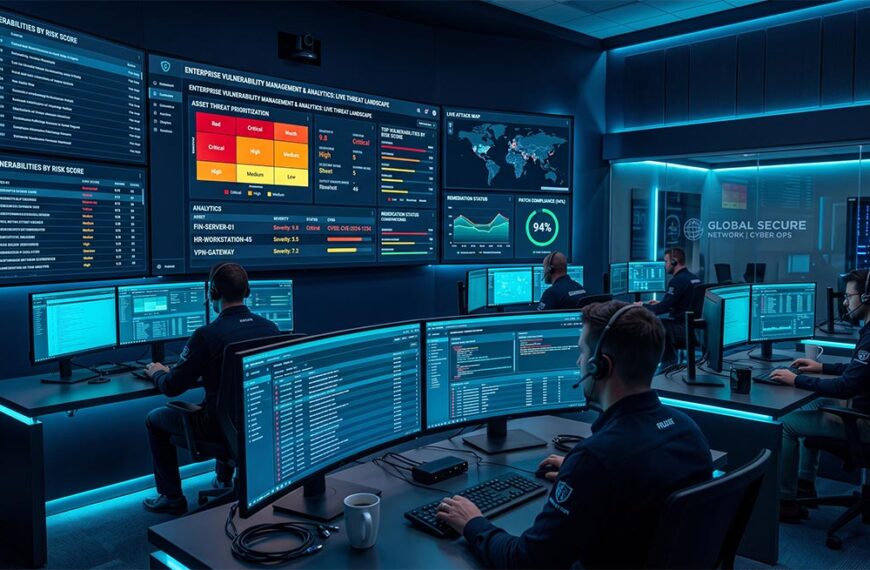
KEV 新增已知被利用漏洞!企業弱點治理如何排定暴露面、可利用性與回收驗證?
CISA KEV 再次新增已知被利用漏洞。本文解析企業弱點治理如何從資產暴露面分層、利用跡象評估、WAF 替代控制到驗證回收,打造可落地的自動化修補優先順序流程…