AI 流量不再只有爬蟲:企業邊緣治理先分清 Search、Agent、Training
AI 代理人流量爆發,單靠 robots.txt 已經防不住!本篇帶你從 Cloudflare 觀察與 WAF 防護趨勢切入,拆解企業如何分流 Search、Agent、Training,打造兼顧商業…
AI Agent 導入不是只接模型:企業先補的 4 個資料與權限治理邊界
企業導入 AI Agent 需重視資料與權限治理!本文解析資料分級、最小權限綁定、On-device 降敏分工與決策回放等 4 大資安邊界,降低資料外送與越權風險…
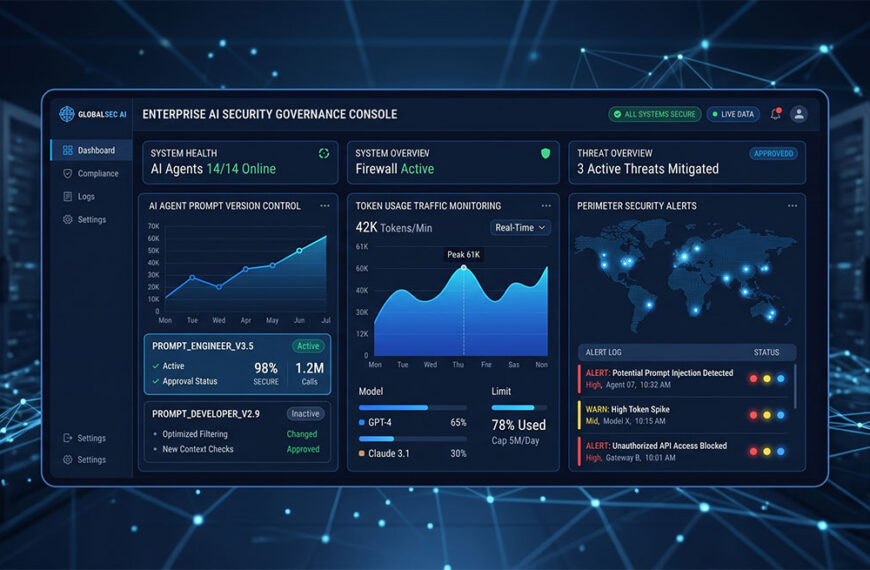
提示詞管理怎麼落地?企業 AI 代理治理 4 個步驟
AI 代理進入 Production 後該如何管控?本文拆解 Prompts-as-Code 提示詞管理、Token 流量監控、事件分派與 WAF 邊界防禦 4 大步驟,協助企業建立可審核、可回滾的 …
跨平台 AI 稽核怎麼做?從 Purview 到 Agent 治理,資安團隊必補的 4 個防禦重點
當企業 AI 工具與 Agent 代理散落各平台,稽核不能只看單一報表。本文解析 Microsoft Purview 擴展至 Claude 後的 4 大 AI 治理關鍵:涵蓋跨平台可視性、代理帳號權限…
當 CISA 再度示警 Fortinet 憑證外洩:企業邊界防禦如何擺脫「被動補洞」的循環?
CISA 再度示警 Fortinet 憑證外洩!本文從資安實務剖析企業如何將管理面隔離、憑證輪替與日誌稽核串成聯防機制,提升邊界處置韌性…
KEV 進榜後,弱點治理不要再只看 CVSS!企業修補順序怎麼排?
弱點掃描報表總是滿江紅?本文解析企業如何結合 CISA KEV 已知漏洞情資、資產暴露面與 WAF 替代控制,建立自動化弱點治理優先順序與複測回收機制…