企業開始規劃抗量子密碼:Google Cloud KMS 新功能後,先盤點的 5 個金鑰生命週期條件
面對量子運算的潛在威脅,抗量子密碼(PQC, Post-Quantum Cryptography)不再只是學術論文裡的演算法。Google Cloud 宣布在 Cloud KMS 中推出「量子安全金鑰匯入」預覽(Preview),讓企業能透過自帶金鑰(BYOK)將量子安全金鑰材料匯入雲端 KMS。這代表 PQC 正式從標準制定跨入企業雲端治理的實戰領域。
但我們必須提醒資安團隊:「Preview」不等於可以直接無腦切換所有工作負載,更不代表原有的 TLS 連線、程式簽章或 S/MIME 憑證會自動具備抗量子能力。
在急著把金鑰換成抗量子演算法之前,企業現在最該做的,是先釐清金鑰的相依性、應用系統支援度,以及雲端架構下的責任邊界。以下是企業在啟動 PQC 治理前,務必先盤點清楚的 5 個關鍵條件:
依外洩代價排序:找出最該優先防護的金鑰
許多企業一聽到 PQC,第一反應往往是「全部都要換」,這不僅不切實際,還容易引發系統相容性災難。
實務上的第一步,是聚焦於防範 「現在先攔截,未來再解密」(Harvest Now, Decrypt Later, HNDL) 的真實威脅。黑客正在大量側錄並封存現在的加密流量,等待未來量子電腦具備足夠算力時一舉破解。因此,盤點的優先順序應該是「保存年限長、外洩代價高」的資料金鑰:
- 高優先級:長期保存的資料庫主金鑰(DEK/KEK)、異地備份加密金鑰、核心身分認證(IdP)私鑰、高價值 BYOK。
- 次優先級:軟體發布用的程式碼簽章(Code Signing)、長期商務合約與電子簽章。
- 短期或臨時金鑰:可延後處理,不用急著在第一階段推進。
每把列管的金鑰都必須標註所屬系統、資料敏感度等級、儲存位置、到期日、負責維運的團隊,以及最重要的——萬一相容性出錯時的替換難度。如果平時連環境變數與金鑰都缺乏盤點機制,一旦遭遇外洩只會手忙腳亂,這也是先前我們在分析 Zeabur 環境變數遭竊事件:搶救 OpenAI 金鑰與資料庫連線的 5 個應變步驟 時再三強調的金鑰盤點基本功。
把 BYOK 匯入流程提升為「正式變更程序」
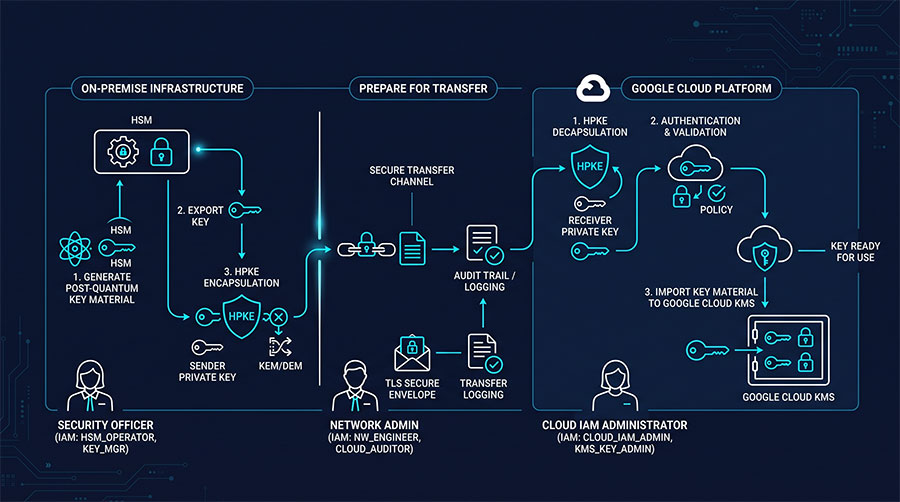
在 Google Cloud 官方架構中,量子安全金鑰匯入需要搭配特定的 HPKE(混合公開金鑰加密)與 PQC 工具鏈,並符合特定的金鑰包裝參數與 IAM 權限配置。
換言之,你不能隨便拿工具包包好就丟上雲端。企業應把每次匯入視同 Production 的正式版本變更:
- 離線與非正式環境驗證:先在 Staging 環境跑通產生、封裝、傳輸、匯入與最後銷毀測試材料的完整鏈路。
- 多方職責分立(Separation of Duties):嚴禁「產生金鑰」、「審批變更」與「執行 KMS 匯入」由同一人或同一組服務帳號(Service Account)包辦。
- 強制保留回滾機制(Rollback):每次匯入新版本時,舊版金鑰在特定過渡期內必須保留唯讀解密能力,不可直接撤銷,並詳細記錄每次變更的執行者、時間戳記與業務關聯。
重新檢視雲端權限與跨團隊分工
PQC 牽動的不只是密碼學演算法,更是整個存取控制鏈路的重新檢驗。
雲端 KMS、應用程式端點、CI/CD 部署流水線、憑證管理平台往往分屬不同維運團隊。常見的維運漏洞在於:為了讓雲端服務快速讀取 KMS,直接給予過度寬鬆的長期權限,或是服務帳號金鑰(Service Account Keys)流落在外。
在規劃 PQC 時,請同步落實零信任原則:
- 明確劃分 金鑰管理員(KMS Admin)、加密使用者(Crypto User)、日誌稽核員(Auditor) 與 緊急中斷者(Emergency Revoker)。
- 服務帳號全面導入短效憑證(Short-lived Credentials)與條件式存取控制,杜絕永不過期的憑證。
- 跨專案或多雲環境時,確保所有金鑰調用與匯入事件都集中推送至 SIEM 留下不可篡改的稽核軌跡。
這種邊界切分原則,本質上與我們在探討 AI Agent 導入必補的 4 個資料與權限治理邊界 時談到的最小授權概念完全一致。
盤點周邊系統相容性:別讓憑證與演算法踩雷
「金鑰放得進 Cloud KMS,不等於你的前端能正常連線。」 這是許多工程團隊最容易忽略的盲點。
即使雲端後端具備了抗量子金鑰保護能力,整個通訊與驗證鏈路涉及眾多周邊元件:
- 傳輸層(TLS/SSL):你目前的負載平衡器(Load Balancer)、反向代理(Reverse Proxy)、邊緣 CDN,以及用戶端的瀏覽器或行動 App,是否支援相應的混合式(Hybrid)密鑰交換機制?
- 軟體發布鏈(Code Signing):編譯伺服器與驗證引擎能否識別新的簽章演算法?
- 安全通訊(S/MIME):企業郵件閘道(Gateway)與 Outlook、Gmail 等收件客戶端,是否能正常驗證新的憑證鏈?
在推行任何新密鑰套件前,必須準備好雙軌測試:先以測試憑證驗證各端點的互通性,並規劃好降級(Fallback)機制。千萬不要在缺乏沙盒驗證的情況下直接替換,否則極可能引發服務中斷或用戶端憑證警告。如果你的服務橫跨多個雲端平台,更需要注意各雲業者的網路責任邊界與通道加密規範,詳細考量可參考 AWS Interconnect 多雲架構落地必看的 5 個條件。
輪替、撤銷與稽核:將 PQC 融入金鑰日常生命週期
抗量子準備不是一場「一次性升級專案」,而是一套持續運行的資產維運制度。
企業應檢驗既有的金鑰生命週期管理機制(Key Lifecycle Management)是否具備彈性:
- 定期輪替自動化:這把金鑰預計何時輪替?需要手動執行還是有排程自動化?
- 突發撤銷能力(Emergency Revocation):如果這組密鑰疑似洩漏,團隊是否有能力在 15 分鐘內撤銷並平滑切換,而不讓線上服務當機?
- 概念驗證(PoC)試點先行:挑選一個「架構單純、資料價值高、但非營收命脈」的內部系統進行試點,記錄換上量子安全匯入流程後的延遲時間(Latency)、CPU 負載變化以及維運複雜度,取得第一手數據後再決定推展節奏。
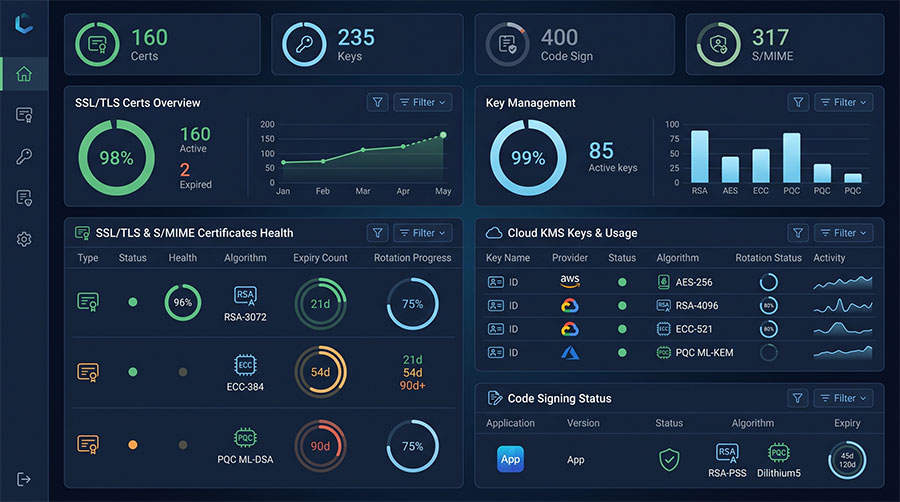
將 SSL 伺服器憑證、Code Signing 簽章、S/MIME 郵件金鑰與 Cloud KMS 納入統一的生命週期監控,才能避免在未來的演算法升級過程中留下無人看管的「金鑰孤兒」。
企業評估清單:選型與規劃時該問的 5 個問題
當企業準備與雲端供應商或資安顧問討論抗量子與金鑰管理方案時,別只被「後量子」、「抗量子加密」等行銷名詞帶著走,建議直接提出以下具體問題:
- 服務成熟度:該功能目前是測試版(Preview)還是正式商業支援(GA)?有哪些已知限制?
- 工作負載支援:除了金鑰儲存,哪些雲端原生服務(如 Storage 加密、資料庫加密)已能原生調用該 PQC 金鑰?
- 權限架構細緻度:BYOK 匯入與生命週期操作,能否與企業既有的 IAM、PAM 及身分目錄無縫整合?
- 回退與相容測試:若周邊系統無法相容,系統是否支援無縫平滑回退至標準演算法?
- 合規與操作存證:每次金鑰匯入、呼叫、輪替與銷毀,能否產出符合國際標準(如 ISO 27001、FIPS)的稽核日誌?
常見問題(FAQ)
參考資料: